
云手机Access Key和Secret Key怎么获取!开发者接入认证教程
什么是Access Key和Secret Key?
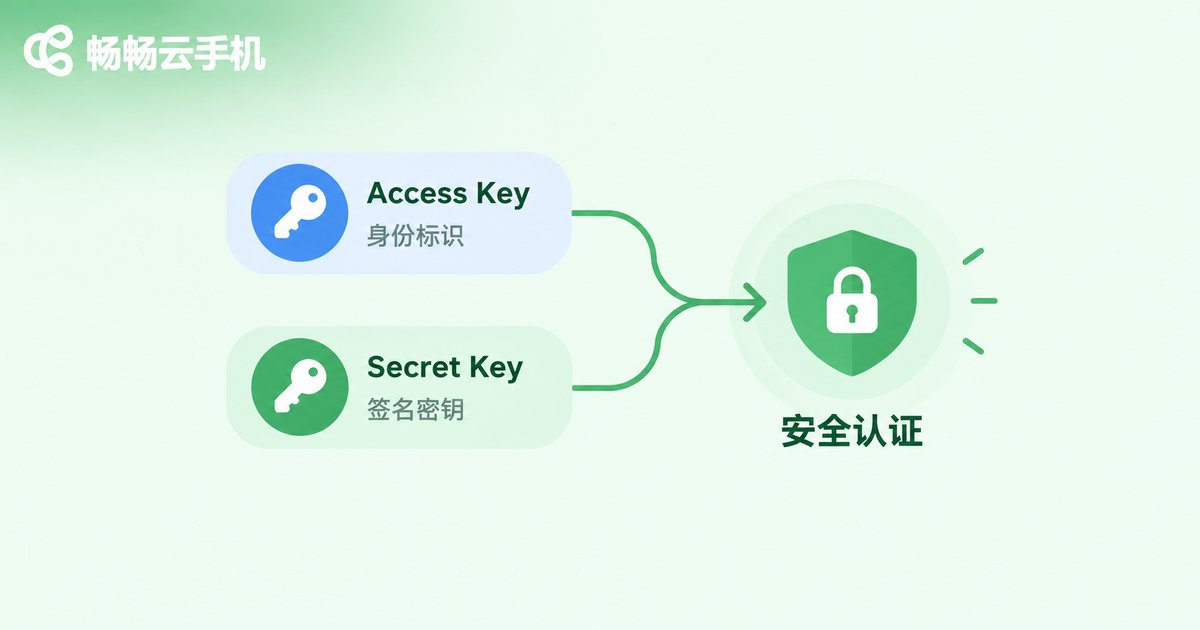
在云手机的开放API体系中,Access Key(访问密钥ID)和Secret Key(私有密钥)是开发者完成身份认证的一对核心凭证。简单来说,Access Key就像你的“用户名”,用来标识请求的发起者;Secret Key则像“密码”,只在本地参与签名计算,用来证明请求确实来自本人、且中途没有被篡改。
两者分工明确、缺一不可,主要区别如下:
| 对比项 | Access Key | Secret Key |
|---|---|---|
| 核心作用 | 标识开发者身份 | 计算请求签名 |
| 传输方式 | 随请求明文传输 | 仅保存在本地,不上传 |
| 泄露风险 | 较低,可单独重置 | 极高,泄露须立即更换 |
| 形象类比 | 账号名 | 登录密码 |
开发者为什么要接入云手机API?
如果你还在一台一台手动操作云手机,不仅效率低,还容易出错。通过API接入后,这些重复工作都可以交给程序自动完成:
批量设备管理:一键创建、启动、重启、回收几十上百台云手机;自动化运营:配合脚本实现定时任务、群控操作和RPA流程;数据实时同步:随时获取设备在线状态,接入自己的业务系统或监控面板。
以畅畅云手机为例,平台面向开发者提供开放的API对接能力:在控制台创建Access Key和Secret Key并完成认证后,就可以在自研系统里直接调度云端安卓设备,把“人肉操作”升级为“程序自动化”,对多账号矩阵运营和工作室场景尤其友好。
获取Access Key和Secret Key的完整步骤
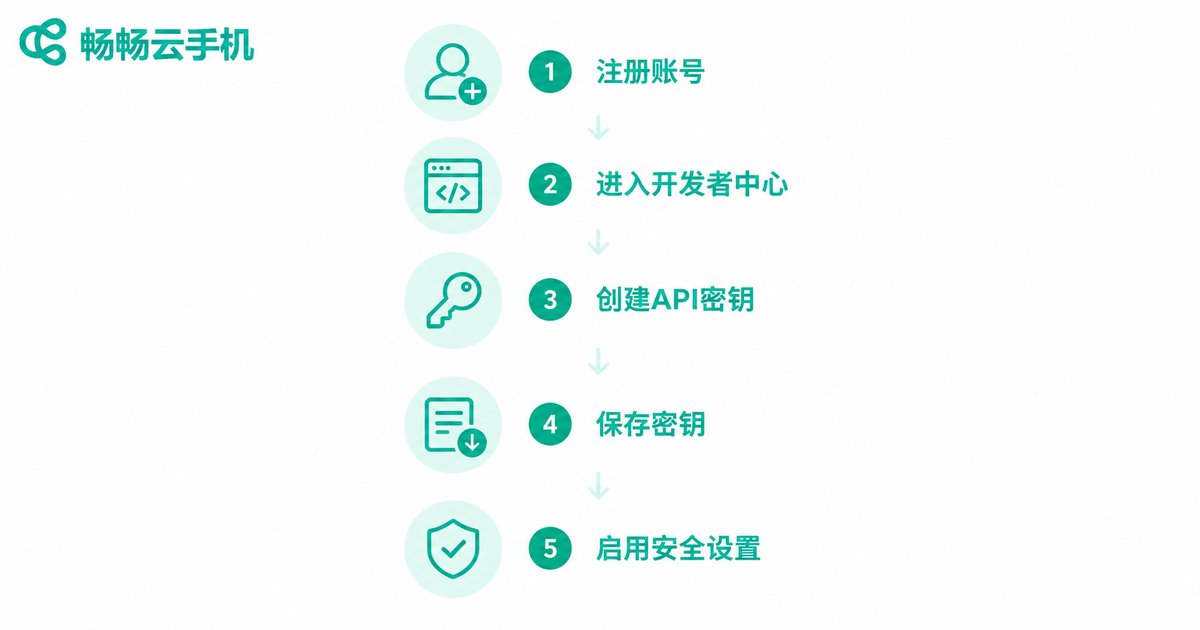
下面以畅畅云手机为例,演示从注册到拿到密钥的全过程(控制台界面以官网实际展示为准):
第一步:注册并登录账号。打开畅畅云手机官网,用手机号完成注册和登录。建议开发者单独使用一个账号,与日常账号分开,方便权限管理。
第二步:进入开发者中心。登录后进入控制台,在侧边栏或顶部导航中找到“开发者中心”或“API管理”入口。
第三步:创建API密钥。进入密钥管理页面,点击“创建密钥”按钮,系统会自动生成一对Access Key和Secret Key。
第四步:当场保存Secret Key。Secret Key一般只在创建时完整显示一次,请立即复制并保存到密码管理器等安全位置;关闭弹窗后将无法再次查看,只能重新生成新密钥。
第五步:配置安全选项。如果平台支持IP白名单、权限范围等设置,建议按需开启,给密钥再加一道防线。
使用密钥完成接口认证(附代码示例)
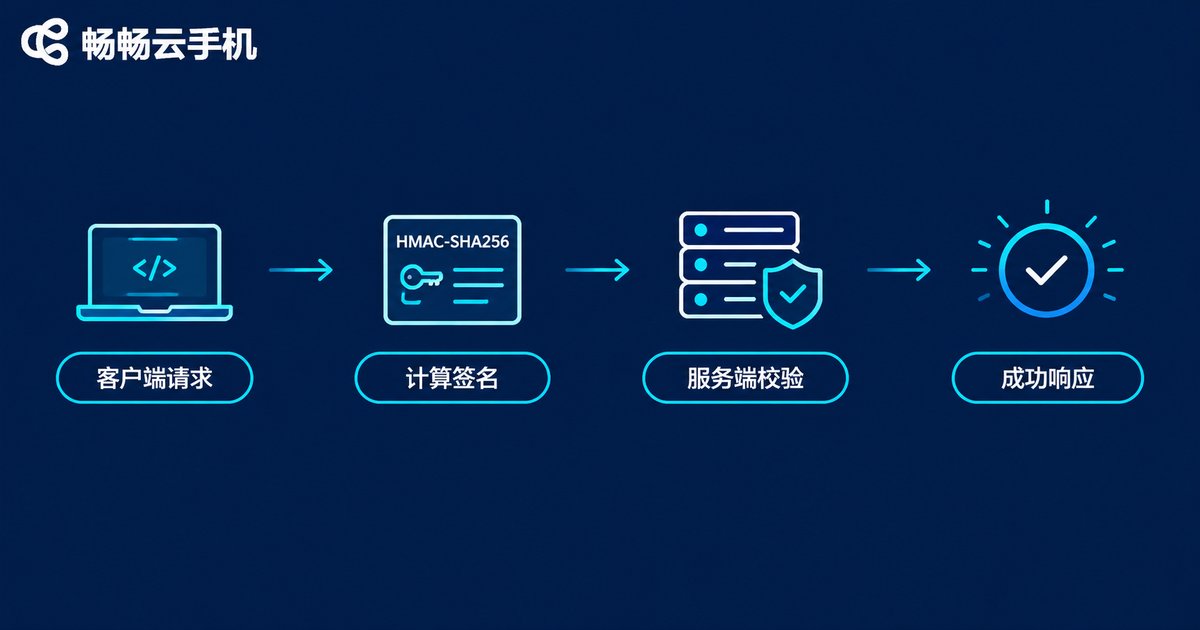
拿到密钥后就可以调用API了。主流云平台普遍采用HMAC-SHA256签名算法:把Access Key、时间戳、请求路径等信息按规则拼接,用Secret Key在本地计算签名,服务端用同样方式验签,一致即认证通过。下面是一个Python示例(具体拼接规则以畅畅云手机官方API文档为准):
import hmac
import hashlib
import time

access_key = '你的AccessKey'
secret_key = '你的SecretKey'

# 1. 准备请求参数
timestamp = str(int(time.time()))
path = '/v1/devices/list'

# 2. 按规则拼接待签名字符串
string_to_sign = access_key + timestamp + path

# 3. 用Secret Key计算HMAC-SHA256签名
signature = hmac.new(
    secret_key.encode('utf-8'),
    string_to_sign.encode('utf-8'),
    hashlib.sha256
).hexdigest()

# 4. 把凭证放进请求头
headers = {
    'X-Access-Key': access_key,
    'X-Timestamp': timestamp,
    'X-Signature': signature
}
认证通过后,接口就会返回设备列表等数据。如果提示签名错误,重点检查三处:本机时间是否准确(时间戳偏差过大是最常见原因)、拼接顺序是否与文档一致、Secret Key是否复制完整(注意首尾空格)。
密钥安全管理的最佳实践
密钥一旦泄露,别人就能以你的身份操作名下所有云手机,所以安全管理千万不能偷懒:
1. 不要硬编码进客户端。Secret Key只能放在服务端或环境变量里,绝不能打包进App或前端代码,否则等于把密码公开。
2. 善用环境变量和密钥管理工具。不要把密钥直接写进代码仓库,避免随代码提交、截图或日志意外泄露。
3. 定期轮换密钥。建议每隔一段时间生成新密钥,业务验证正常后再停用旧密钥,把泄露风险降到最低。
4. 开启IP白名单。只允许自己的服务器IP调用API,即使密钥外泄,他人也难以直接滥用。
5. 按业务拆分密钥。不同项目使用独立密钥,某个业务出问题时可以单独吊销,互不影响。
常见问题
Q: Secret Key丢失了怎么办?
Secret Key创建后通常不再完整展示。如果丢失,可以在密钥管理页面重新生成一对新密钥,并同步更新服务端配置,旧密钥会随之失效,不影响账号安全。
Q: Access Key和Secret Key能告诉别人吗?
Access Key只是身份标识,泄露风险相对较低;但Secret Key等同于账户操作权限,绝对不能透露给任何第三方,也不要出现在群聊、截图或公开文档里。
Q: 密钥有有效期吗?
不同平台策略不同,有的长期有效,有的支持自定义有效期,具体以畅畅云手机控制台密钥管理页面的说明为准。无论如何,都建议养成定期轮换密钥的习惯。
Q: 调用API一直提示签名错误怎么排查?
按顺序检查:本机时间是否准确;待签名字符串的拼接顺序、参数编码是否与官方文档完全一致;Secret Key复制是否完整,有没有混入空格或换行符。大部分签名问题都出在这三处。


