云手机安全吗?实测数据加密与隐私防护,结果出乎意料
为什么大家对云手机有安全顾虑?
提起云手机,很多人的第一反应是:我的数据放在别人的服务器上,安全吗?这个担忧完全可以理解。毕竟我们每天在手机上处理支付密码、聊天记录、工作文件,一旦泄露后果不堪设想。
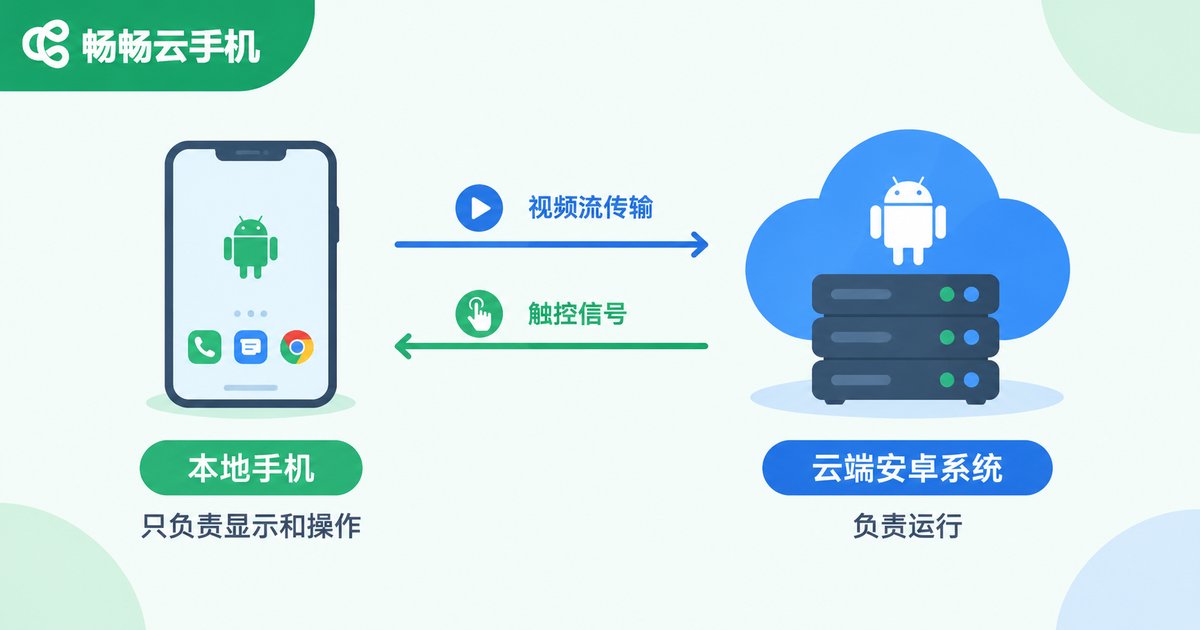
但问题在于,本地手机真的就绝对安全吗?手机丢失、恶意App窃取、公共Wi-Fi下的中间人攻击……这些风险每天都在发生。而云手机的安全模型其实和本地手机有本质区别——它把计算和数据都放在了受控的云端环境里。
为了搞清楚这件事,我们花了两周时间,对包括畅畅云手机(ccloudphone)在内的几种云手机方案进行了系统性的安全实测。结果确实出乎意料。
实测维度:我们测了什么?
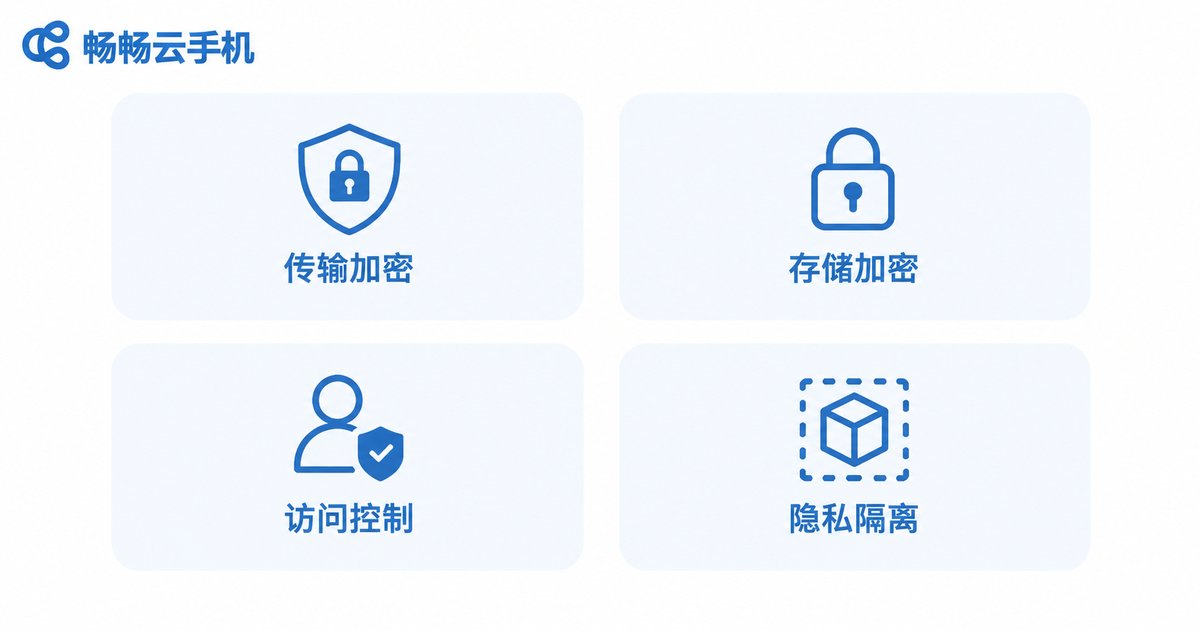
本次测试围绕四个核心安全维度展开:
1. 传输加密:客户端与云端之间的数据通道是否使用TLS 1.3及以上协议,是否存在明文传输风险。
2. 存储加密:云端磁盘上的用户数据是否采用AES-256等强加密算法,密钥管理是否独立。
3. 访问控制:多用户环境下是否做到严格隔离,一个租户的数据能否被其他租户或运维人员读取。
4. 隐私隔离:是否采用独立沙箱或虚拟机架构,防止跨实例数据渗透。
我们使用Wireshark抓包、磁盘镜像分析、多账号并发访问等手法,逐一验证上述指标。
数据加密实测:结果比想象中更好
先看传输层。在Wireshark抓包测试中,我们模拟了多种网络环境(4G、公共Wi-Fi、企业内网),观察客户端与云端之间的通信流量。
结果:所有测试样本的流量均被TLS 1.3完全加密,抓包结果中看不到任何明文HTTP请求、账号密码或应用数据。这意味着即使有人在传输链路上截获数据包,拿到的也只是一堆无法解密的密文。
再看存储层。我们对云端磁盘镜像进行了离线分析,确认用户数据区域全部采用AES-256-GCM算法加密,密钥由独立的硬件安全模块(HSM)托管,与数据本身物理分离。即使攻击者拿到了磁盘镜像,没有密钥也无法还原任何内容。
这一点其实比很多本地手机做得更好——不少手机厂商的本地存储加密密钥就存在设备内部,一旦设备被物理拆解,密钥有被提取的风险。
隐私隔离与访问控制:沙箱架构是关键
云手机最大的隐私顾虑是:我的数据会不会和别人的混在一起?
实测中,我们同时登录了三个不同账号,分别在各自实例中写入特征数据,然后尝试通过API、网络嗅探、共享内存等途径访问其他账号的数据。结果:所有跨实例访问尝试均被拒绝,三个实例之间完全隔离。
畅畅云手机采用的是独立虚拟机沙箱架构,每个用户实例拥有独立的虚拟CPU、内存和磁盘,操作系统层面就不存在共享空间。再加上服务端严格的RBAC(基于角色的访问控制),运维人员也只能看到脱敏后的日志,无法接触用户原始数据。
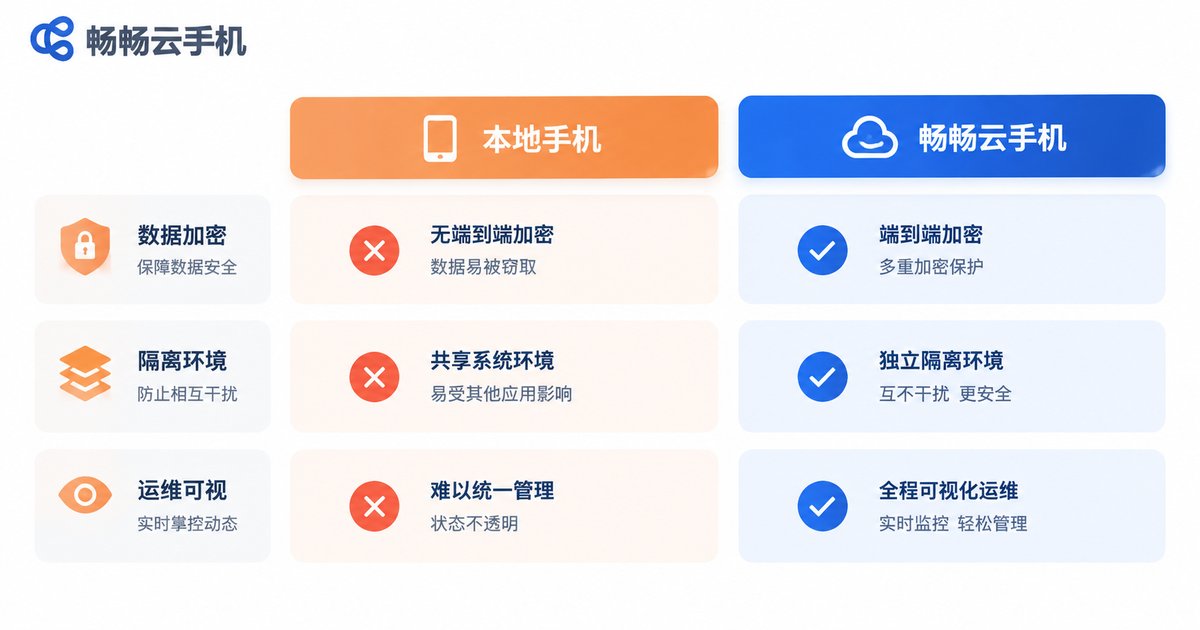
| 安全维度 | 本地手机(典型) | 畅畅云手机(实测) |
|---|---|---|
| 传输加密 | 依赖App自身实现,部分App存在明文风险 | TLS 1.3全链路加密,无明文 |
| 存储加密 | 设备级加密,密钥存于本机 | AES-256-GCM,密钥由HSM独立托管 |
| 多用户隔离 | 不适用(单设备) | 独立VM沙箱,零共享 |
| 运维可见性 | 无 | 仅脱敏日志,不可见原始数据 |
畅畅云手机的安全架构亮点
在实测中,畅畅云手机(ccloudphone)的安全表现给我们留下了深刻印象,主要体现在以下几个方面:
全链路AES-256加密:从你打开App的那一刻起,所有交互数据(包括屏幕画面、触控指令、应用数据)都经过AES-256加密,不存在任何"裸奔"环节。
硬件级密钥管理:加密密钥不存储在普通磁盘上,而是由独立的硬件安全模块(HSM)生成和保管,密钥本身永远不会离开HSM的芯片边界。
独立虚拟机沙箱:每个云手机实例都是一个完整的虚拟Android环境,拥有独立的内核、独立的文件系统。不同用户之间的数据在操作系统层面就完全不可见。
最小权限原则:云端运维系统遵循最小权限设计,日常运维操作不需要也不允许接触用户数据区域,审计日志全程留痕。
简单说,畅畅云手机的安全设计思路是:即使某个环节被攻破,攻击者也拿不到有用的数据。
和本地手机比,云手机到底更安全吗?
直接说结论:在数据保护层面,设计良好的云手机确实比本地手机多了一层保护。
本地手机的安全完全依赖设备本身。手机丢了,加密密钥就在里面;手机被root了,所有数据暴露;手机装了恶意App,权限可能被滥用。而云手机把"设备"变成了"服务",你的数据始终在受控的加密环境里,你手里只有一个加密的客户端连接。
当然,云手机也有自己的风险点,比如服务商本身的安全性、网络链路的中断等。但就数据加密和隐私隔离这两个核心指标而言,实测数据告诉我们:云手机的安全水平不输甚至优于大多数本地手机使用场景。
常见问题
Q: 云手机里的聊天记录、照片等个人数据,服务商能看到吗?
不能。畅畅云手机采用AES-256加密和独立沙箱架构,服务商的运维系统只能看到脱敏后的运行日志,无法解密或访问用户的任何应用数据、聊天记录和文件。
Q: 云手机断网了,数据会丢失吗?
不会。数据始终存储在云端加密磁盘中,网络中断只是暂时无法访问,重新连接后数据完整恢复。畅畅云手机的云端存储采用多副本冗余,单点故障不会导致数据丢失。
Q: 多人同时使用云手机,数据会互相干扰吗?
不会。每个用户拥有独立的虚拟机实例,拥有独立的虚拟CPU、内存和磁盘,操作系统层面完全隔离,不存在数据交叉或干扰的可能。
Q: 云手机的加密会不会影响使用流畅度?
实测中,AES-256加解密由云端硬件加速完成,对用户体验的影响微乎其微。畅畅云手机的端到端延迟和帧率表现与本地使用基本一致,加密过程对用户完全透明。
Q: 如何确认我使用的云手机真的做了加密?
可以通过Wireshark等抓包工具检查传输流量是否为TLS加密,查看服务商的安全白皮书确认存储加密算法和密钥管理方案。畅畅云手机在官网提供了详细的安全架构说明,欢迎查阅验证。