
2026年云手机使用规范模板思路:企业团队管理参考
为什么2026年企业团队更需要一份云手机使用规范
过去几年,云手机主要被当成“多开工具”使用,账号数量少、操作人少,管理基本靠口头约定。到了2026年,情况已经明显不同:一个中型运营团队可能同时管理几十台甚至上百台云端设备,涉及电商店铺、社媒矩阵、内容分发、应用测试等多种任务,参与人员从两三个人扩展到跨部门协作。
规模一上来,问题就跟着来:谁在什么时间操作了哪台设备,没人说得清;员工离职后账号还留在设备里;同一台设备被两个项目混用,数据互相污染;出现异常操作时找不到责任人。这些都不是技术问题,而是管理问题。
一份清晰的云手机使用规范,本质上是在回答三个问题:谁能用、能用来做什么、做完之后留下什么记录。把这三点写清楚,团队协作中的大部分摩擦就能提前消除。
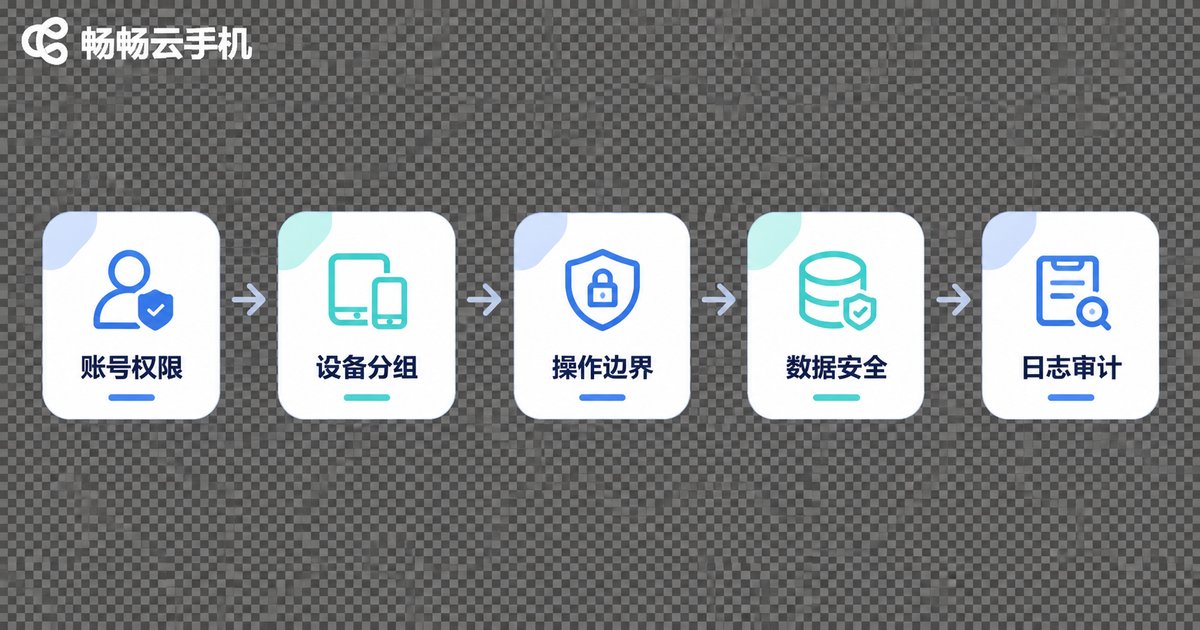
可套用的规范模板:五个核心模块
下面是我们在多个团队实践中总结出的模板框架,企业可以根据自身规模裁剪,但建议五个模块都保留,不要为了省事直接删掉。
| 模块 | 解决的问题 | 建议负责人 |
|---|---|---|
| 账号与权限分级 | 谁能登录、能看什么、能改什么 | IT / 运维 |
| 设备分组与项目隔离 | 设备混用、数据串台 | 项目经理 |
| 操作行为与自动化边界 | 误操作、违规批量操作 | 业务负责人 |
| 数据安全与内容合规 | 账号密码、客户资料外泄 | 安全 / 法务 |
| 日志、审计与离职交接 | 追责无据、交接遗漏 | HR + IT |
每个模块都建议写成“要求 + 检查方式”两段式,只写要求不写检查方式,规范基本会停留在文件夹里。
模块一:账号与权限分级怎么写
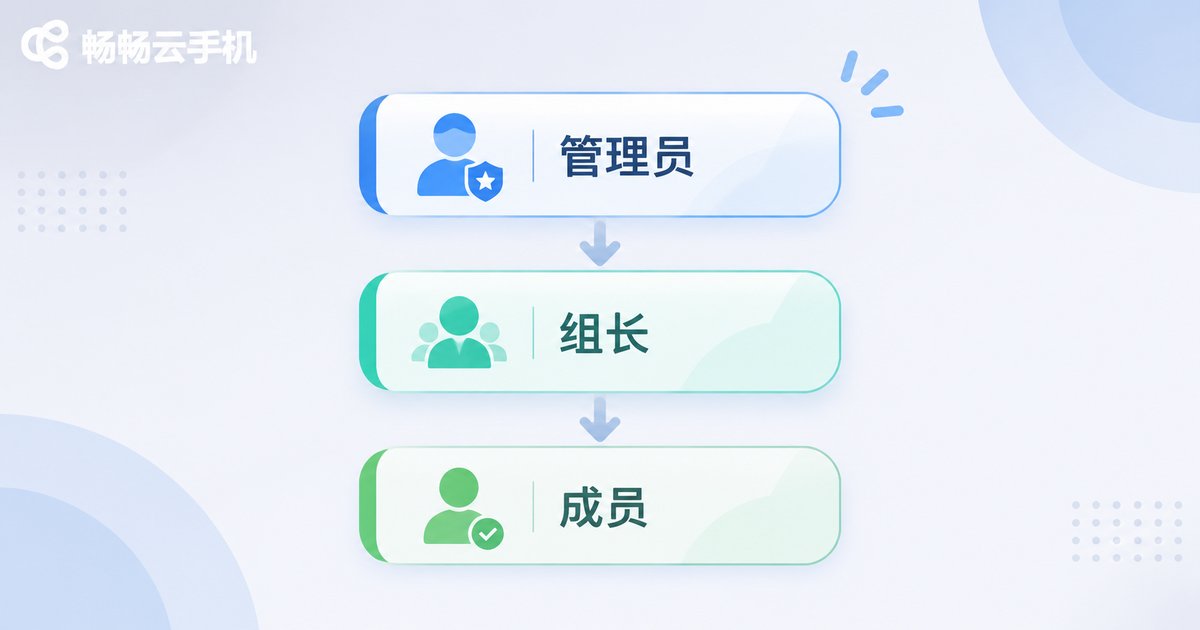
建议采用三层结构,简单直接,团队容易理解和执行:
管理员:可以创建和删除设备、分配权限、查看全部日志,一般只保留一到两人。
组长 / 项目负责人:只能在被授权的工作组内操作设备,可以查看本组日志,不能跨组。
成员:只能操作分配给自己的设备,不能修改设备配置,不能导出敏感数据。
模板中可以直接写成一句话规则:“禁止多人共用一个管理员账号,所有登录必须实名到人。”这一条看似简单,却是后续所有审计能够跑通的前提。同时建议规定:管理员账号必须开启二次验证,成员账号在离职当日冻结。
模块二:设备分组与项目隔离
设备分组是规范里最容易被忽略、但收益最明显的一节。建议按“项目 + 用途”两个维度做二级命名,例如“电商A组-店铺运营”“电商A组-客服”,让任何人看到设备名就知道它属于谁。
模板中可以明确三条硬性规则:
1. 一台设备只服务一个项目,跨项目使用需提交申请并在日志中标注;
2. 不同客户、不同品牌的数据不得出现在同一台设备上;
3. 临时借用设备须在借用结束后恢复初始状态,并记录归还时间。
这三条看起来严格,实际执行成本很低,却能挡掉大部分数据串台事故。
模块三:操作行为与自动化边界
云手机的一个优势是支持批量操作和自动化脚本,但这也正是风险集中区。规范中建议把操作分成两档:
常规操作:单台设备内的应用安装、登录、内容发布,成员可自行完成。
敏感操作:批量安装、批量登录、修改设备参数、导出数据,需要组长审批并留存操作说明。
同时建议写明禁止项,例如禁止在设备中存放明文密码、禁止使用来源不明的脚本、禁止将设备画面截图外发。规则要短,一屏能看完,才有被执行的可能。
模块四:数据安全与内容合规
云手机里承载的往往是最敏感的东西:店铺后台、客户聊天记录、素材原文件。规范中建议明确数据分级:
一级(可公开):通用素材、公开文案;
二级(内部):运营数据、排期表;
三级(受限):账号密码、客户信息、支付相关凭证。
三级数据建议统一存放在团队密码管理工具中,云手机内只保留必要的最小权限,并规定任何情况下不得通过聊天工具明文传输三级数据。此外,应要求所有发布内容遵守平台规则与当地法律法规,把合规责任落实到具体岗位,而不是笼统地写“团队共同负责”。
模块五:日志、审计与离职交接
规范能否长期运转,取决于有没有留痕。建议明确:所有设备操作由平台自动记录,管理员每月抽查一次并形成简短报告,重点看敏感操作和异常时段登录。
离职交接建议做成一张清单:设备归还、权限回收、账号冻结、密码更换、待办事项移交,逐项签字确认。这份清单放进规范附件,HR 在办理离职时直接调用,避免“人走了权限还在”这类常见漏洞。
用什么平台支撑规范落地
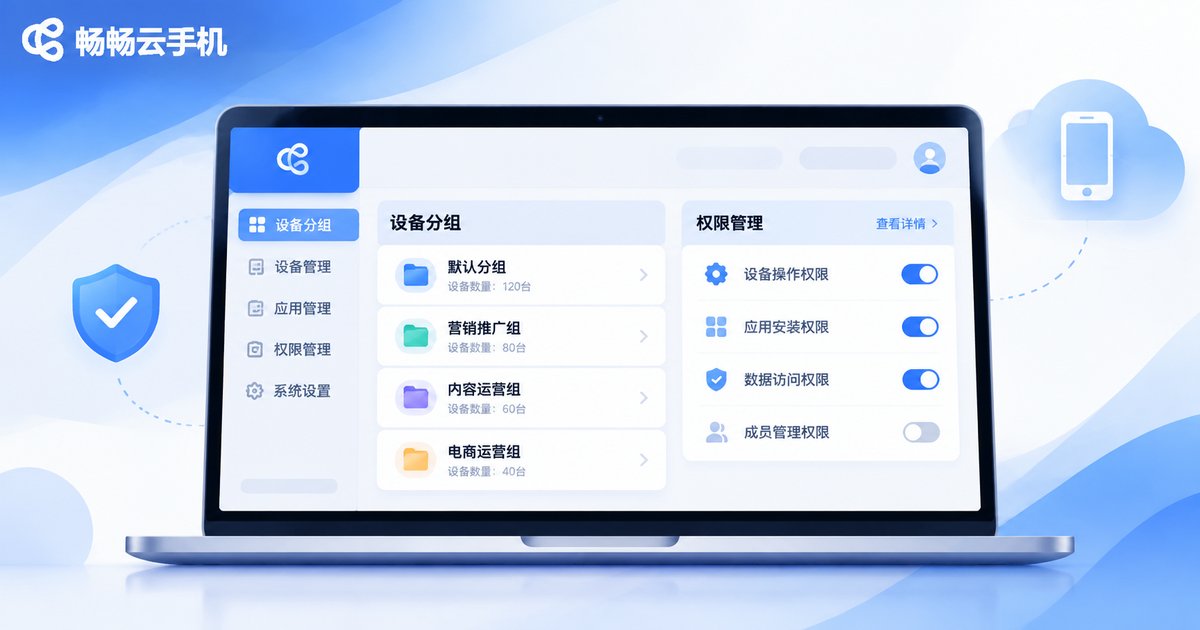
规范写得再好,也需要工具承接。选型时建议重点看四项能力:是否支持按成员分配设备权限、是否支持设备分组管理、是否提供服务端操作记录、是否支持网页端统一访问。
以畅畅云手机(ccloudphone)为例,其云端运行的安卓虚拟设备支持多开与分组管理,团队成员可通过网页端或客户端接入,设备在云端持续在线,不依赖本地终端。这类形态比较适合需要长期在线、多人协作的团队场景。在实际选型时,建议先向官方确认当前版本的权限角色、日志留存周期与接口能力是否满足自身规范要求,再小范围试点,避免一次铺开。
落地执行:三步走更稳妥
第一步(第1-2周):盘点与定稿。梳理现有设备数量、使用人和业务归属,把规范裁剪到团队真实用得上的条款,控制在三页以内。
第二步(第3-4周):小范围试点。选一个项目组按规范运行一个月,记录执行中的阻力点,比如审批太慢、命名规则太长,然后修订。
第三步(第2个月起):全员推行与季度复盘。正式发布后每季度复盘一次,重点看审计报告中的异常项是否下降,规范是否出现新的空白区。
需要强调的是,规范的价值不在于写得多漂亮,而在于新人入职当天就能看懂并按此操作。凡是需要口头解释才能理解的条款,都应该重写。
常见问题
Q:团队只有三五个人,也需要这么正式的规范吗?
不需要全套,但建议保留三件事:实名账号、设备按项目命名、离职时回收权限。这三条成本极低,却能避免绝大多数纠纷。
Q:规范会不会拖慢业务效率?
会带来少量审批成本,但相比账号混乱、数据外泄造成的返工与损失,通常划算。关键是把审批环节控制在真正敏感的操作上,不要事事都审批。
Q:设备数量增长很快,规范需要重写吗?
不需要重写,只需扩充分组成员规则和审批层级。建议规范中预留“规模扩展”条款,写明设备超过一定数量后如何调整。
Q:云手机内的操作记录能保存多久?
不同平台策略不同,建议在选型阶段向服务商确认日志留存周期,并在规范中写明团队自身的备份与抽查频率。
Q:员工用个人账号登录设备可以吗?
不建议。应统一使用企业分配的账号,确保人员与设备之间可追溯,这也是审计能够成立的基础。


