
云手机团队协作怎么管理:权限分配、操作规范与审计建议
为什么团队用云手机,更需要“管起来”
一个人用云手机,多开几台、随手切换就行;可一旦变成团队协作——几个人共用一批设备、同时在线跑任务——问题就来了:谁改了设置?谁退出了账号?出了问题该找谁?很多团队不是败在工具不好用,而是败在权限混乱、操作随意、事后查无对证。
云手机把设备搬到了云端,天然适合团队集中管理:设备不依赖某个人手里的真机,账号资产沉淀在团队而不是个人手机里。但前提是,你得配上一套权限分配、操作规范和审计机制。这篇文章就按这三步,把云手机团队协作的管理方法讲清楚。
第一步:权限分配——先分角色,再分设备
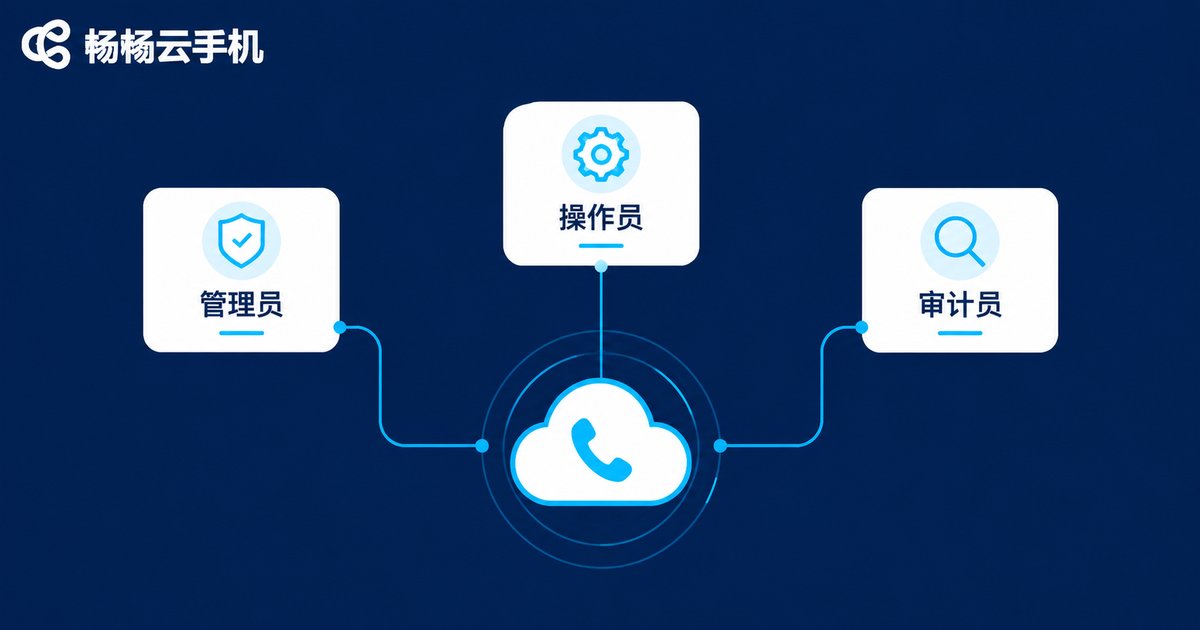
权限管理的核心原则只有四个字:最小权限。每个人只拿到完成工作所必需的权限,多一点都不给。落地时建议先把团队分成三类角色:
| 角色 | 可以做什么 | 不建议给什么 |
|---|---|---|
| 管理员 | 设备的分配与回收、成员增减、续费与基础设置 | ——(管理员要少而稳定,1~2人即可) |
| 操作员 | 日常登录云手机、运行任务、处理日常业务 | 成员管理、设备删除、密码修改 |
| 审计员 | 查看操作记录、导出报表、核对异常 | 任何写入和操作类权限 |
角色定好之后,再把设备和人对号入座:一台云手机在一个时间段内只绑定一个负责人。共用设备最容易出问题的地方就是“大家都能动、出了事没人认”,绑定负责人之后,责任边界一下就清晰了。人员变动时(入职、转岗、离职),管理员要在当天完成权限的调整或回收,这是很多团队容易漏掉的一环。
第二步:操作规范——把“大家默认的做法”写成明规则
有了权限,还要有规矩。操作规范不用写成厚厚的制度,一页纸清单就够用,关键是每个人都确认过、执行到位:
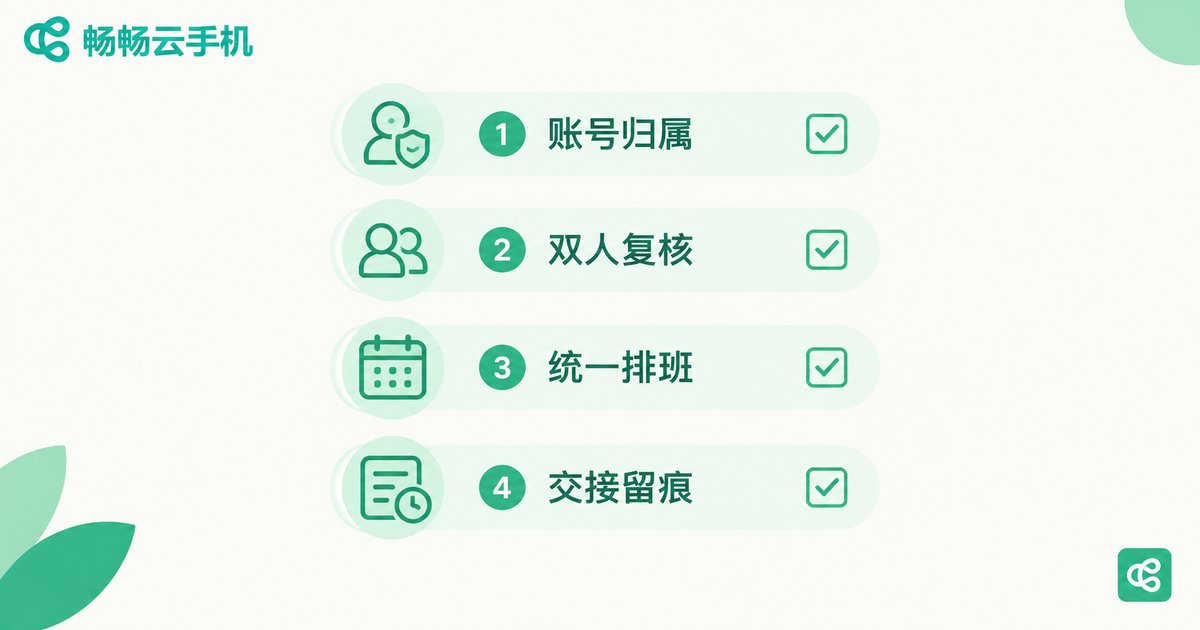
1. 账号归属写清楚。每台云手机里登录了哪些平台的账号、账号归谁负责,列成一张对照表。新人接手时照单核对,避免漏登、错登。
2. 敏感操作双人复核。改密码、换绑手机、涉及资金的确认类操作,约定“一人执行、另一人确认”再动手,能挡掉绝大多数误操作。
3. 统一上下线节奏。同一台设备避免多人同时挤进去操作,尤其是需要保持在线的业务,约定好交接时间,防止互相顶掉登录状态。
4. 交接必须留痕。换班、休假、离职时的设备交接,用群消息或文档记录一句“某设备由A交给B”,日后追溯就有据可查。
第三步:审计建议——让每一步操作都可回溯
权限和规范解决的是“事前预防”,审计解决的是“事后说得清”。给你三个可执行的建议:
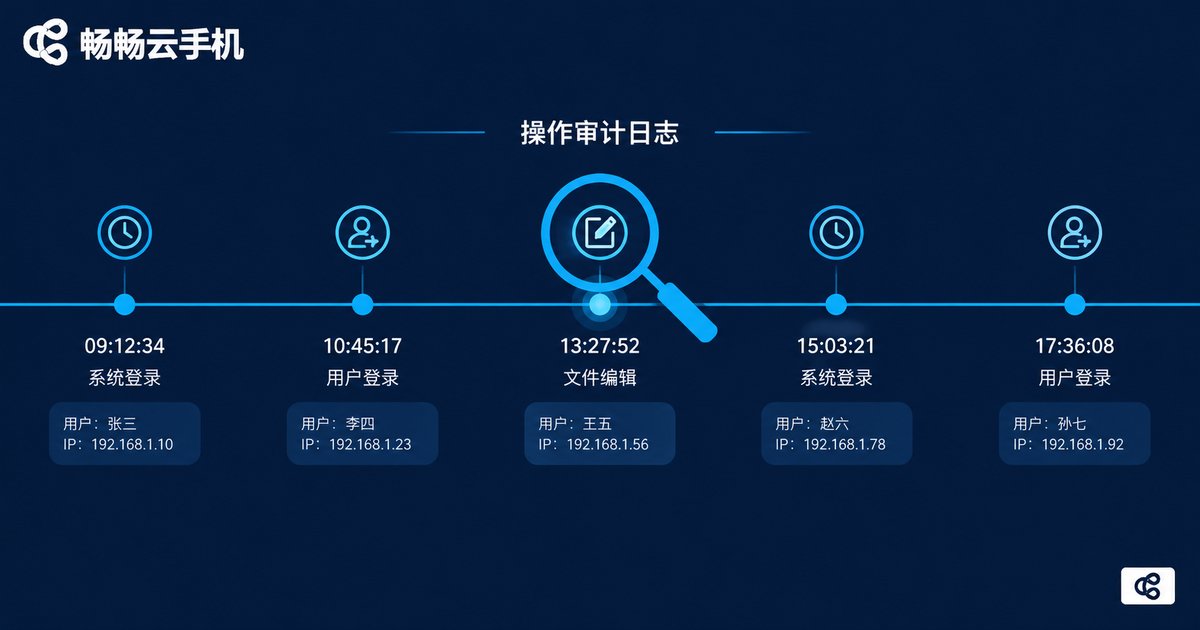
1. 开启并保留操作日志。登录、设备分配、参数修改等关键动作都应有记录,包含时间、操作人、做了什么。日志保留周期建议不少于3个月,业务周期长的可以更久。
2. 固定复盘节奏。每周花十几分钟过一遍操作记录:有没有非工作时间的登录?有没有权限外的操作?有没有反复失败的登录尝试?小异常及时问一句,往往就能避免大问题。
3. 给关键动作设告警。批量删除、异地登录、频繁换绑这类动作一旦发生就提醒管理员,把“事后翻日志”变成“事中就知道”。
用畅畅云手机把这套方法落地
工具层面,选择支持集中管理的云手机平台,团队协作会省心很多。以畅畅云手机(ccloudphone)为例,团队可以把设备统一放在云端,管理员按需分配给成员,日常批量操作和集中维护都在一个后台完成——真机不在谁手里,设备和账号资产都沉淀在团队侧。再配合本文的角色化权限、一页纸操作规范和日志复盘,团队协作的秩序感自然就建立起来了。
最后提醒一句:管理制度不用追求一步到位。先从“分角色、绑负责人、留日志”这三件最小的事做起,跑两周再迭代,比一次性写一份没人看的制度有用得多。
常见问题
Q: 团队只有3~5个人,也需要做权限管理吗?
需要,但可以简化。至少做到两点:管理员只有一个人,每台设备绑定一个负责人。人少时权限混乱的代价同样不小,只是排查起来更靠“回忆”而不是“记录”。
Q: 成员离职时,云手机和里面的账号怎么交接?
标准动作是三步:管理员回收该成员的登录权限;对照账号归属表逐台核对设备内的账号;修改涉及资金或核心资产的账号密码,并让接手人重新登录确认。
Q: 操作日志应该重点关注哪些内容?
优先看四类:非工作时间的登录、权限外的操作尝试、批量或重复性操作、频繁失败的登录。这四类最容易出现问题,也最能提前暴露隐患。
Q: 多人同时操作同一台云手机会不会冲突?
会。同一台设备被多人同时登录,可能出现顶号、状态丢失等情况。建议通过排班或约定时间窗口,保证一台设备在同一时段只有一个人在操作。
Q: 规范定了总有人不遵守怎么办?
把规范和工具绑定:权限上不给“绕过规范”的机会,比如操作员本来就没有删除设备的权限;审计上每周复盘一次执行情况。规则能被工具强制执行,才不会被当成摆设。


