
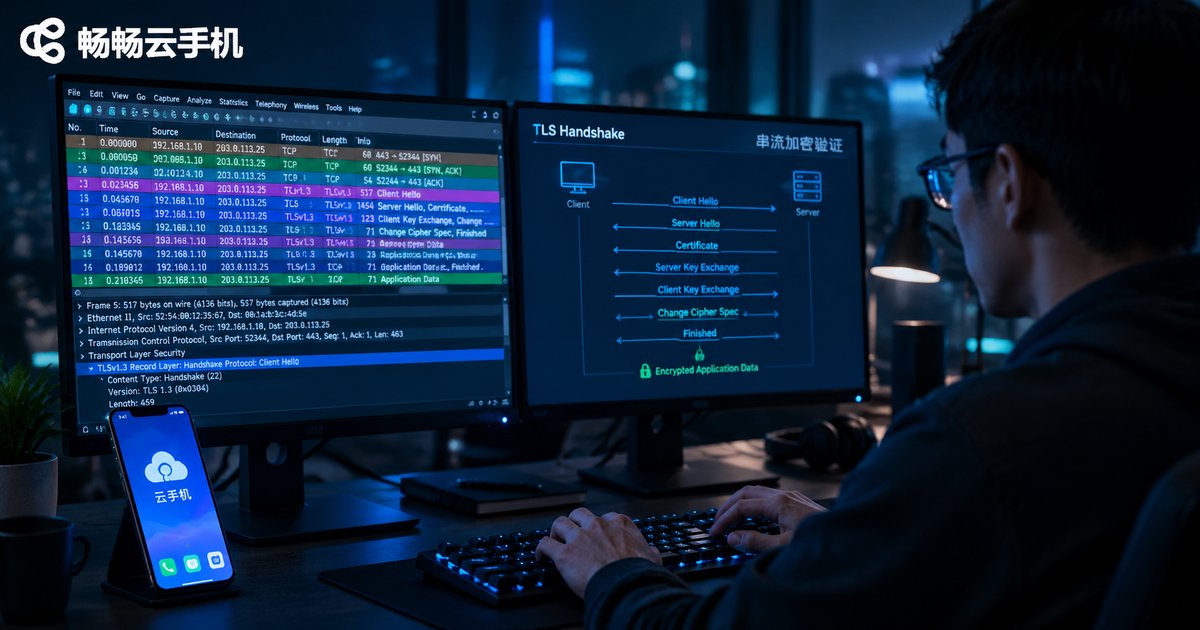
云手机串流内容是否加密!抓包验证TLS配置的方法
云手机串流的本质:画面是怎么传到你屏幕上的?
很多人以为云手机只是一台放在云端的手机,数据都存在机房里,跟本地网络没什么关系。实际上,你在屏幕上看到的每一个画面,都是云端服务器实时渲染后,通过视频串流传回本地的,原理上和看直播、视频通话非常接近;而你的点击、滑动等操作指令,则从本地上行到云端。
这条链路可以拆成四步:云端渲染 → 视频编码 → 网络传输 → 本地解码。其中最容易被忽视、也最关键的就是网络传输环节:如果串流数据是明文跑在网络上,同一网络中的第三方就有机会窥探你的画面内容。所以串流是否加密,直接决定了云手机的基础安全水位。
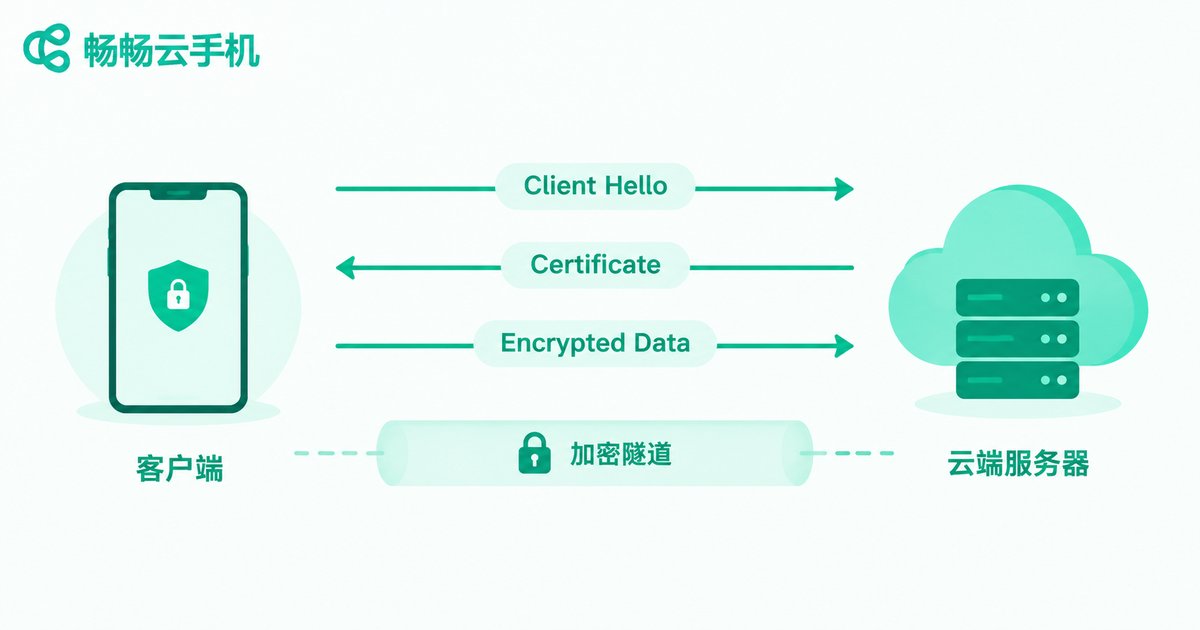
串流内容到底加密了吗?先看协议栈
主流云手机的串流链路,通常建立在这几类协议之上:HTTPS / WSS(WebSocket over TLS)承载指令与数据;WebRTC 方案中媒体流由 DTLS + SRTP 加密保护;RTMP 或私有协议的正规实现,一般也会在传输层套一层 TLS。也就是说,只要服务端正确配置了 TLS,你的串流画面在传输途中就是密文,抓包者只能看到无法还原的二进制数据。
TLS 的安全性来自握手过程:客户端与服务器协商协议版本和加密套件、验证证书、生成会话密钥,之后所有应用数据都用这把对称密钥加密。TLS 1.3 相比 1.2 握手更快,并淘汰了一批不安全的加密套件,是目前推荐的主流版本。
| 对比项 | 明文传输 | TLS 加密传输 |
|---|---|---|
| 画面内容 | 可被同网络设备还原 | 仅密文,无法直接读取 |
| 账号凭证 | 存在被窃取风险 | 握手阶段即受保护 |
| 数据完整性 | 可被篡改或注入 | 带完整性校验,篡改即失效 |
抓包前的准备:工具与环境
验证 TLS 配置并不需要高深技术,一台电脑加一个抓包工具就够了。常用组合是 Wireshark(图形界面、分析能力强)和 tcpdump(命令行、适合服务器环境)。如果你用的是网页版云手机,直接在电脑上抓包即可;如果用客户端,就在流量经过的电脑或路由环境里抓。
开始前确认三件事:一是知道自己电脑的联网网卡名称;二是让云手机停留在会持续产生串流画面的页面;三是抓包期间正常操作云手机,留下足够的流量样本。整个过程属于旁路监听自己的流量,不修改、不拦截任何数据,不会影响云手机正常运行。
实战:用 Wireshark 验证 TLS 配置的五个步骤
第一步:开始捕获。打开 Wireshark,选择正在联网的网卡并开始抓包。
第二步:过滤 TLS 握手。在显示过滤栏输入下面的表达式,只看客户端发起的握手请求:
tls.handshake.type == 1第三步:检查关键握手字段。展开 Client Hello 记录,重点看三处:SNI 服务器名称(确认连的是云手机域名)、协议版本(应为 TLS 1.2 或 1.3)、Cipher Suites 加密套件列表。
第四步:验证证书。用下面的过滤器查看服务端返回的证书消息,确认证书链完整、域名匹配、在有效期内:
tls.handshake.type == 11第五步:确认业务数据已加密。清空过滤器,观察协议列:大量记录显示 TLSv1.3 Application Data(或 TLSv1.2 Application Data),说明串流与指令都在加密通道中传输。再右键任意一条 TCP 流选择「跟随流」,如果看到的是不可读的二进制数据而非明文报文,基本可以判定内容已加密。
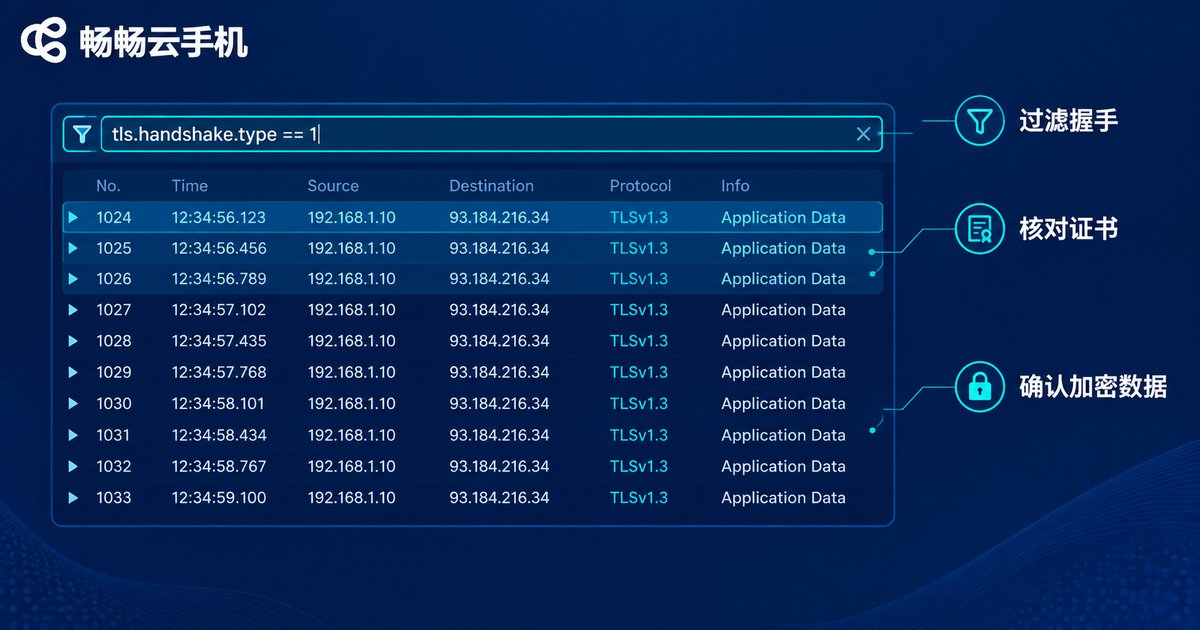
如果你的云手机采用 WebRTC 类的 UDP 串流,把过滤器换成 dtls 或 srtp,用同样的思路检查 DTLS 握手即可。
常见误判:乱码不等于加密,443 端口不等于安全
很多人抓包看到满屏乱码,就断定肯定是加密了,这个结论下得太快:乱码也可能只是压缩或私有二进制协议。判断加密的黄金标准是——抓包中必须存在完整的 TLS(或 DTLS)握手记录,且后续数据被解析为 Application Data。没有握手记录的乱码,只能说明你看不懂,不能说明它加密了。
同理,流量走 443 端口也不等于安全。端口只是个数字,任何应用都可以绑定 443;真正要看的是 443 上的流量有没有完成 TLS 握手、证书是否可信、版本是否够新。
| 检查项 | 安全表现 | 风险信号 |
|---|---|---|
| 协议版本 | TLS 1.2 / 1.3 | TLS 1.0 / 1.1,或无握手记录 |
| 证书 | 链完整、域名匹配、未过期 | 自签名无校验、域名不符 |
| 应用数据 | Application Data 且不可读 | 可读明文报文 |
| UDP 媒体流 | DTLS 握手 + SRTP | 裸 RTP 明文视频 |
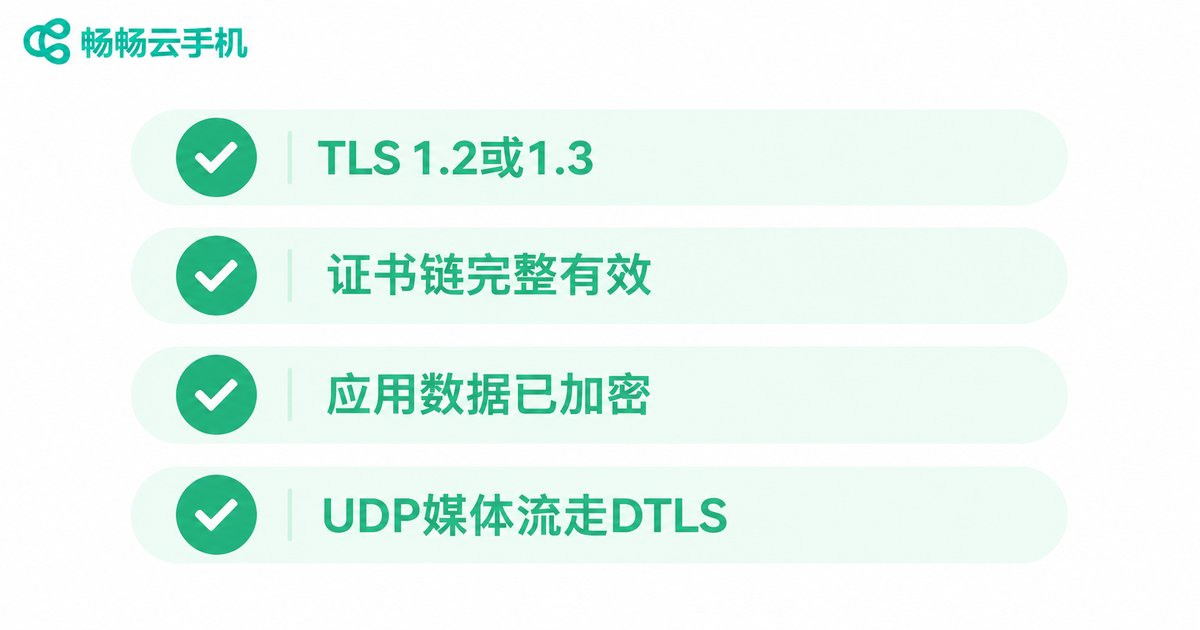
选云手机时,如何确认串流安全?
除了自己动手抓包,挑选云手机时还可以从几个角度判断厂商对传输安全的重视程度:官方是否明确说明串流链路已加密、网页端是否全程 HTTPS、客户端与服务器交互是否走 WSS。对安全认真的厂商,通常不会在传输层偷工减料。
以畅畅云手机(ccloudphone)为例,其网页端与客户端访问均基于 HTTPS/WSS 加密链路,串流数据在传输途中以密文形式流动。你也可以按照本文的方法,对畅畅云手机做一次完整的抓包验证:过滤 TLS 握手、核对证书与协议版本、确认 Application Data——用数据说话,比任何宣传都可靠。
常见问题
Q:抓包看到的全是乱码,能说明串流一定加密了吗?
A:不能只凭乱码下结论。乱码可能来自压缩或私有协议,必须确认存在完整的 TLS/DTLS 握手记录,且后续数据被解析为 Application Data,才能判定加密生效。
Q:TLS 1.2 和 TLS 1.3 哪个更好?
A:两者都安全,但 TLS 1.3 握手更快、移除了过时的加密套件,是当前更推荐的标准。如果抓包发现还在用 TLS 1.0 或 1.1,就应当警惕。
Q:抓包会影响云手机的使用吗?
A:不会。Wireshark 属于旁路监听,只读取经过网卡的流量副本,不修改、不拦截数据,云手机的串流和操作都不受影响。
Q:为什么我抓到的串流流量是 UDP 而不是 TCP?
A:部分云手机为降低延迟采用 WebRTC 类方案,媒体流走 UDP,由 DTLS 握手和 SRTP 加密保护,用 dtls 过滤器检查握手即可验证。
Q:抓包验证自己的云手机流量,安全吗?
A:只分析自己设备产生的流量属于正常的安全自查,不涉及他人数据。注意抓包文件里可能包含登录凭证等敏感信息,分析完妥善保存或删除即可。


