
云手机远程控制:连接方式、权限设置与操作记录
远程控制云手机,到底在控制什么
云手机本质上是运行在机房服务器里的一台虚拟手机。你手里的电脑、平板或者另一台手机,只是一个“遥控器”——画面通过视频流推过来,你的点击和滑动再被送回去。
这意味着远程控制云手机要解决三件事:连得上(连接方式)、管得住(权限设置)、查得到(操作记录)。三件事缺一件,团队协作时就会出问题:要么卡顿掉线,要么谁都能改配置,要么出了事没人说得清是谁干的。
连接方式:按场景挑最顺手的那一种
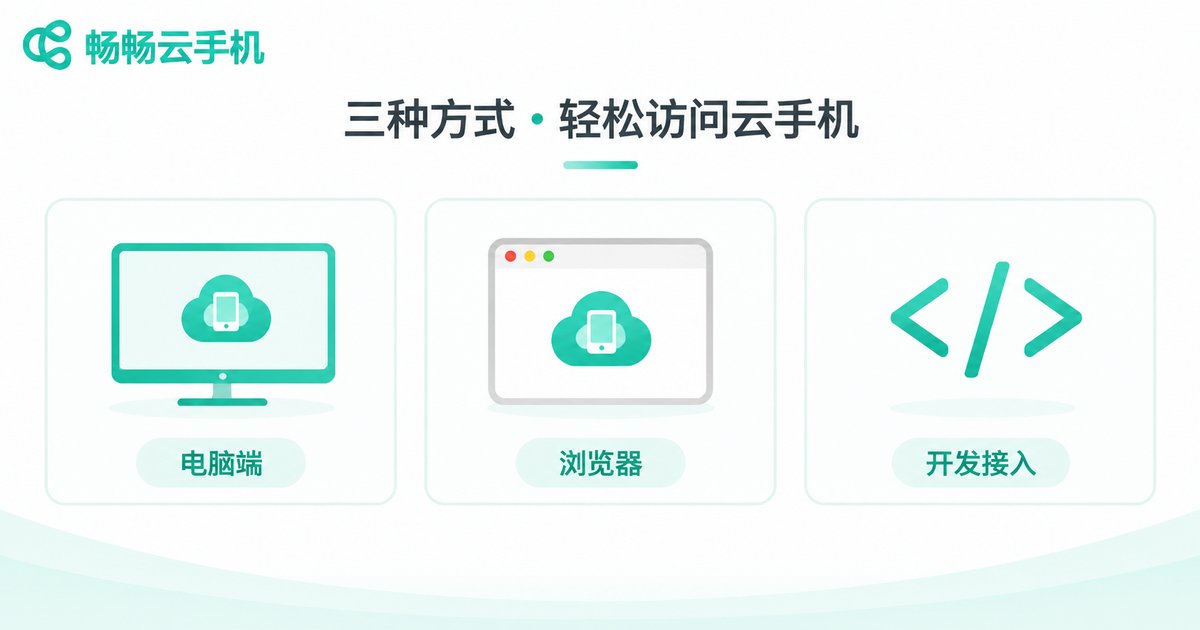
云手机一般提供三种接入路径,它们不是互相替代的关系,而是各管一段场景。
桌面客户端:需要先安装,延迟最低、画质最稳,支持快捷键、多窗口平铺、文件拖拽上传。适合每天要盯几台设备的运营和测试人员。
网页端:打开浏览器登录就能用,不装任何东西。适合临时查看、给外部同事开个短时窗口、或者借用别人电脑应急。代价是对网络波动更敏感,操作手感略逊。
接口调用:通过开放接口或调试通道下发指令,让脚本批量完成安装、启动、截图、读取状态等动作。适合做自动化测试、批量任务和监控告警,不适合需要人手精细操作的游戏类场景。
| 连接方式 | 上手难度 | 典型延迟感受 | 最适合的场景 |
|---|---|---|---|
| 桌面客户端 | 低 | 最低,操作跟手 | 日常运营、应用测试、长时间值守 |
| 网页端 | 极低 | 中等,受网络影响明显 | 临时查看、跨设备应急、外部协作 |
| 接口调用 | 较高 | 不涉及画面延迟 | 批量任务、自动化测试、状态巡检 |
实际使用中常见做法是“客户端为主、网页端为辅、接口做批量”,三者共用同一套账号体系,切换时不用重新熟悉界面。
权限设置:先想清楚谁能做什么
权限设计最容易犯的错误,是给所有人开最高权限,图省事。等设备被误操作、配置被改乱,才发现没有回退的余地。建议按四个层级来划分:
所有者:一般是购买云手机的主体账号,可以增减设备、分配人员、修改计费方式,日常不参与具体操作。
管理员:负责本组的设备管理,能重启、重装、调整分辨率,但不能动账号和结算信息。
操作员:只能进入被分配的设备执行点击、输入、上传文件等动作,看不到后台配置。
只读观察者:只能看画面,无法操作。适合培训、演示、质检复核。
除了角色,还有几个开关值得打开:设备分组让每个人只看自己负责的那批机器;时段限制避免非工作时间有人登录;来源白名单把登录地点收敛到公司网络或指定区域;二次验证为管理员账号再加一道门。
操作记录:出了问题能查得到
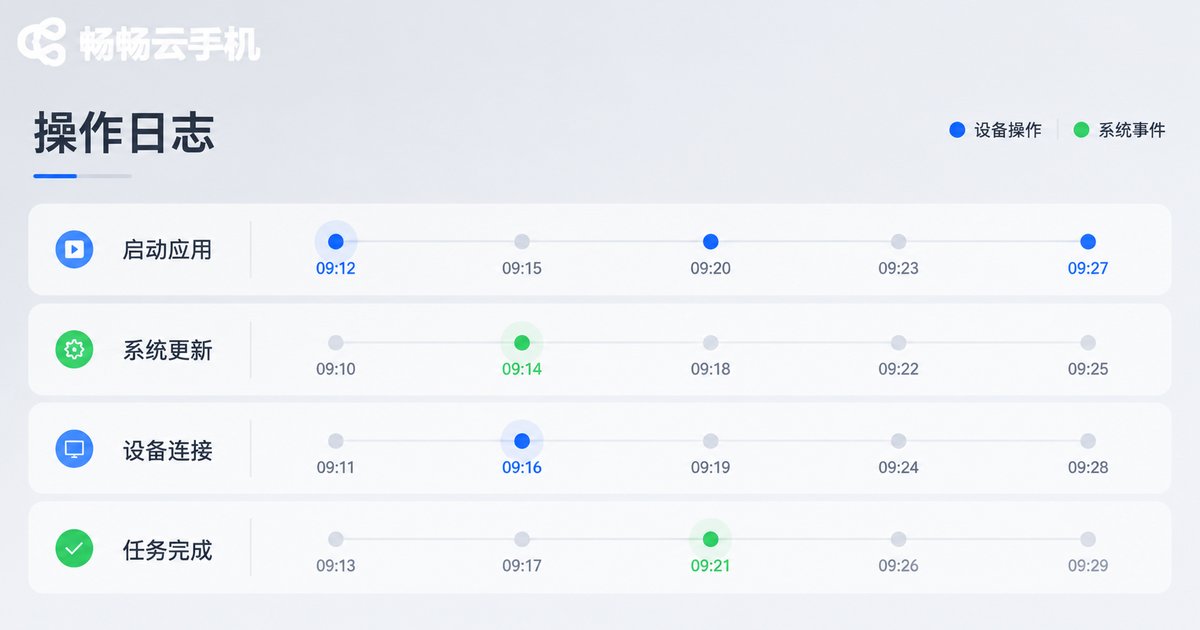
操作记录的作用不是“事后追责”这么单一,它同时也是排障工具。应用突然闪退、设备莫名重启、账号被挤下线,很多时候看日志比问人快得多。
一条完整的操作记录,至少要包含下面这些字段:
| 字段 | 说明 | 排障时的用途 |
|---|---|---|
| 操作人 | 账号与角色 | 确认是谁动过这台设备 |
| 时间戳 | 精确到秒 | 和对端应用的报错时间对齐 |
| 设备标识 | 设备编号或分组 | 判断是单机问题还是批量问题 |
| 动作类型 | 登录、重启、安装、改配置等 | 定位故障的触发点 |
| 执行结果 | 成功或失败原因 | 区分人为误操作与系统异常 |
| 来源 | 客户端类型与网络来源 | 判断异常登录 |
如果场景对合规要求较高,还可以开启画面回放,把一次操作过程完整录下来,比文字日志更直观。需要注意的是,日志本身也是敏感信息,查看权限应当比操作权限收得更紧。
一套可落地的配置流程
把上面的内容串起来,新团队可以按这个顺序配置,基本不会漏项:
第一步,梳理人员与设备。列出谁需要操作、谁只需要看、每台设备归哪个项目组。这一步想清楚,后面都是填空题。
第二步,建立角色与分组。按所有者、管理员、操作员、观察者建好角色,把人和设备分别归组,做一一对应。
第三步,收紧登录入口。给管理员开二次验证,设置来源白名单和登录时段,外部协作一律走短时授权。
第四步,开启日志与留存策略。确认日志字段完整、留存时长满足业务需要、谁能查看有明确范围。
第五步,做一次演练。故意用低权限账号尝试高危操作,看是否被拦住;再翻一遍日志,确认能还原整个过程。
畅畅云手机(ccloudphone)在控制台提供了设备分组、成员角色分配与操作记录查看等基础能力,日常运维中把上面五步走一遍,多数协作问题都能提前化解。
常见问题
Q:远程控制云手机对网络要求高吗?
普通办公宽带即可满足日常使用。画面流对丢包比较敏感,建议优先用有线网络或稳定的无线网络;网页端在弱网下会自动降低画质,操作会有延迟感,赶时间的话换客户端会更顺手。
Q:多人同时控制同一台云手机会冲突吗?
会。同一时刻建议只保留一个操作员,其他人用只读观察者身份进入。如果确实需要并行处理,按设备分组分配,避免两个人抢同一块屏幕。
Q:操作记录一般能保存多久?
不同服务的默认留存策略不一样,建议在开通时就确认清楚,并按业务需要设置留存时长。涉及对外业务或合规要求的场景,最好定期导出备份。
Q:权限配错了怎么补救?
所有者账号随时可以调整成员角色和分组,改动通常即时生效。为稳妥起见,建议保留至少一个只用于管理、不参与日常操作的备用管理员账号。
Q:只读观察者能看到文件吗?
通常只能看到实时画面,无法下载文件或执行操作。如果连画面都不希望被看到,就不要分配设备分组,而不是依赖角色限制。
Q:自动化脚本和人工操作会互相干扰吗?
可能。建议给脚本单独划一批设备,或者约定脚本只在低峰时段运行,同时确保脚本调用的账号在操作记录里能明确区分开。


