
云手机不绑独立代理会怎样!共享机房链路的ASN和TCP指纹聚类风险
先说结论:风险都藏在一个“同”字里
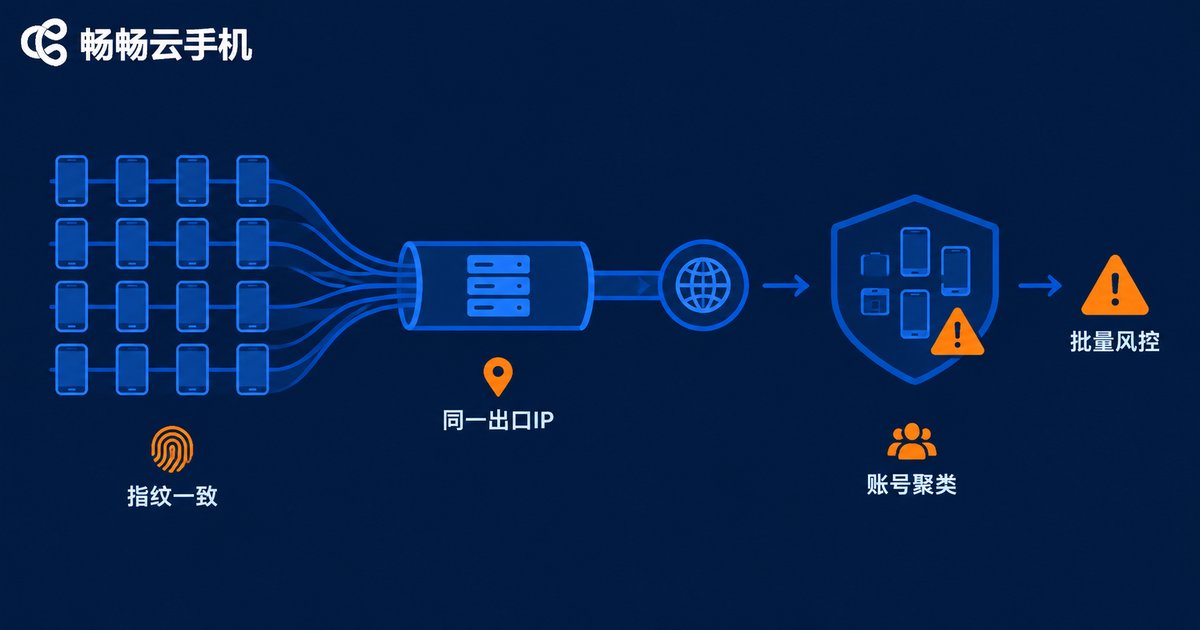
不少人开好云手机之后,直接用机房默认的网络出口就开始跑业务。表面上每台云手机都是独立设备,但在平台风控的数据库里,它们全部从同一个机房、同一条链路、同一个出口IP走出去。账号越多,这个“同”字积累的风险越大:同IP、同ASN、同指纹、同节奏,最后被聚成一簇,一损俱损。这篇文章用大白话讲清楚:不绑独立代理到底会怎样,以及怎么把每台云手机变成真正的独立网络身份。
ASN:机房的身份证,风控第一眼就看它
ASN(自治系统号)可以理解成一段IP的“户口”。家庭宽带IP归属于住宅运营商的ASN,机房IP则归属于数据中心ASN。风控系统拿到一个IP,第一件事就是查它的ASN归属,判断这波流量来自普通家庭用户,还是来自批量机房。
问题在于:当你几十台云手机都走同一个机房出口时,它们不仅共享同一个出口IP,往往还落在同一个C段、同一个ASN里。在风控视角下,这就是一排整整齐齐的“兄弟账号”,批量特征一目了然。

TCP指纹:不用Cookie也能把你认出来
除了IP,网络层还会暴露大量细节:TTL初始值、TCP窗口大小、MSS、IPID行为、包时序特征……这些合在一起就是TCP指纹。它由操作系统内核和网络路径决定,很难伪造,也很容易被对比。
同一批云手机通常用同一套镜像、同样的内核参数,再走同一条机房链路,TCP指纹几乎一模一样。平台不需要任何Cookie,只看流量特征就能把这些会话聚成一簇。聚类之后会发生什么?一个账号被标记,整簇连坐;注册环境高度相似,直接判定批量注册;操作节奏整齐划一,被识别为群控脚本。
四层风险叠加:共享链路是怎么一步步暴露你的
| 风险层 | 共享机房链路的表现 | 平台风控视角 |
|---|---|---|
| IP层 | 几十个账号共用同一出口IP | 同IP多账号,直接关联 |
| ASN层 | 同一数据中心ASN、同一C段 | 机房批量特征明显 |
| 指纹层 | TCP参数与时序高度一致 | 同模板设备群 |
| 行为层 | 上线时间、操作节奏趋同 | 群控与自动化嫌疑 |
这四层风险是叠加关系:哪怕你把设备参数改得再花,只要大家还挤在同一条机房链路上,IP层和ASN层的关联就抹不掉。这也是很多人“换了设备还是被封”的真正原因——设备换了,出口没换。
解法:一机一IP,用独立代理做网络隔离
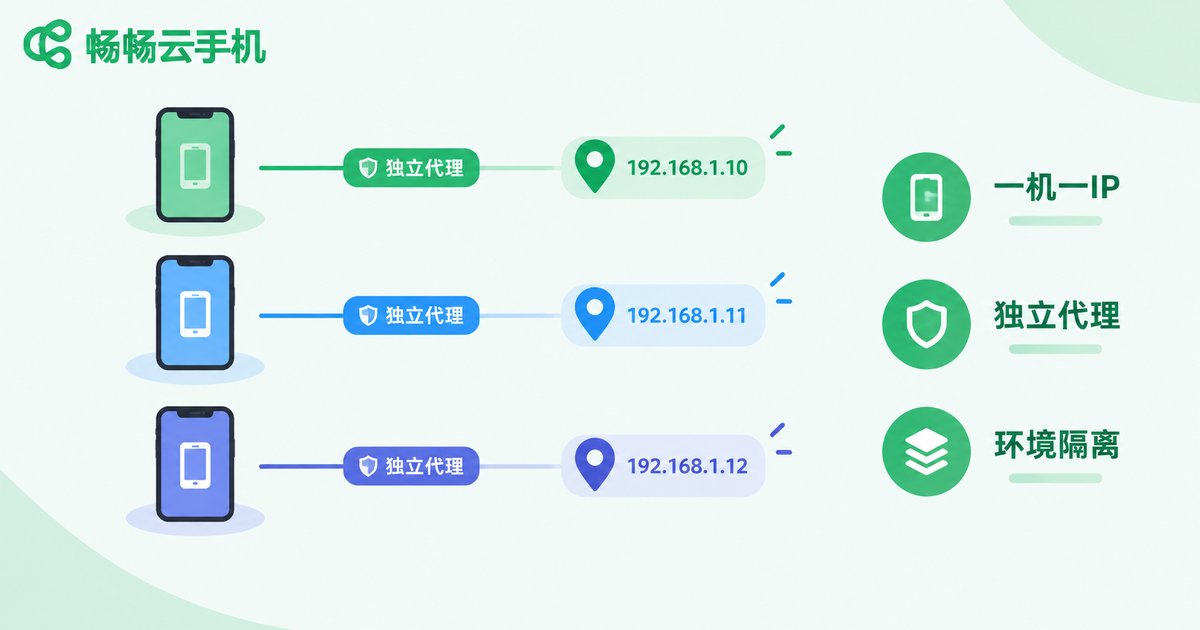
所谓绑定独立代理,就是给每台云手机单独分配一条独享出口线路:一机一IP,不混用、不复用、不与他人共享。这样一来,每台设备的出口IP、ASN归属、C段和路径特征彼此错开,聚类失去了基础,账号之间从“一根绳上的蚂蚱”变成互不相干的独立个体。
挑选云手机服务时,要重点确认它是否支持按设备配置独立网络。以畅畅云手机(ccloudphone)为例,你可以为每台云手机搭配独立代理线路,实现一机一IP的隔离运行;再配合群控、多开等云手机基础能力,把“设备隔离”和“网络隔离”同时做到位。具体配置入口和支持范围,以畅畅云手机官网说明为准。
实操检查清单:绑定独立代理后还要做对这几件事
1. 一机一IP,固定绑定。每台云手机对应一条独立线路,不要今天A机用、明天B机用,频繁换线路本身就是异常信号。
2. 选干净的IP段。优先选择未被大量滥用的独享线路,被用烂的IP段哪怕独立分配,也带着前任们留下的坏记录。
3. 环境参数保持一致。IP归属地、时区、语言要互相匹配,IP在A城市、设备时区却在B城市,同样会被打上环境异常的标记。
4. 错峰操作。就算网络隔离做完了,几十台设备同一秒集体上线、同一节奏点赞,行为层依然会聚类。让每台设备有自己的作息。
5. 新环境先养后用。绑定好独立代理后不要急着上高强度操作,先让账号在新网络环境里稳定运行一段时间。
常见问题
Q:不绑独立代理,云手机就一定会被封号吗?
不一定立刻出事,但风险随规模放大。账号少、业务轻时可能长期没事;一旦数量上来,同ASN、同出口IP的聚类效应会让封号变成整批连坐。
Q:共享代理和独立代理差在哪里?
共享代理是多人挤同一条线路,别人在这个IP上的行为会连累你;独立代理是一条线路只服务你一台设备,环境干净、问题可追溯。
Q:绑了独立代理就万事大吉了吗?
不够。还要保证绑定关系稳定、IP段干净、时区语言与IP归属地一致,并让操作行为自然错峰,网络隔离和行为隔离要一起做。
Q:畅畅云手机怎么配合独立代理使用?
在管理云手机时为每台设备配置各自的独立网络线路,实现一机一IP运行;具体功能与配置方法以畅畅云手机官网(ccloudphone)为准。


