
云手机隐私保护:权限关闭、数据隔离与使用边界说明
为什么云手机的隐私问题,和普通手机不一样
普通手机的隐私风险基本集中在本机这一层:某个应用多要了一次通讯录权限,某张截图忘了删,某个后台进程一直在读位置。云手机把运行环境搬到了云端机房,你手里那块屏幕更像一个遥控器——应用跑在远端,数据也留在远端。
这带来两个变化。一是本地设备上不再堆积大量应用数据,删起来干净利落;二是你对数据到底放在哪、谁能看到这件事,需要重新建立认知。很多人第一次用云手机,会下意识把它当成一台放在云上的手机,于是把重要资料、常用账号一股脑塞进去,这恰恰是隐私风险最高的时候。
这篇文章不谈玄学,只讲三件能落地的事:权限怎么关、数据怎么隔离、使用边界在哪里。
权限关闭:先关该关的,再谈其他
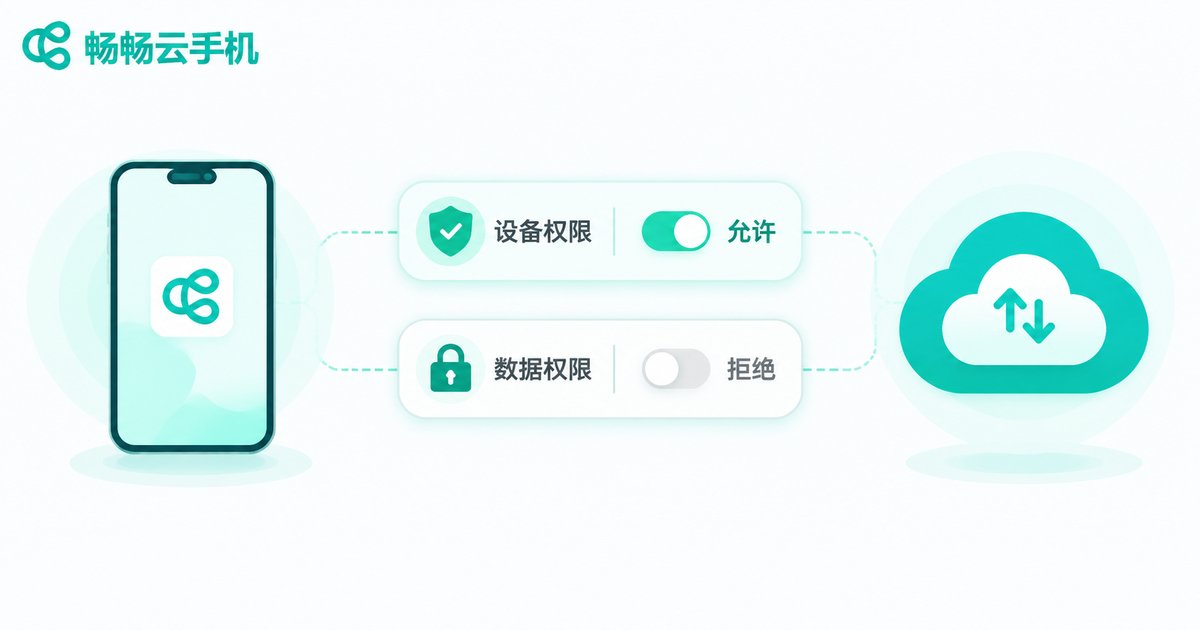
无论云手机还是本地手机,权限都是隐私的第一道闸门。区别在于,云手机里的权限分为两层:本地客户端要的权限,和云端实例里应用要的权限。很多人只顾着关第二层,忘了第一层——结果客户端一直读你的相册和位置。
建议的做法是先做减法:能不给的一律先不给,等真正用到时再开。下面这张表可以作为参考。
| 权限位置 | 权限项 | 典型用途 | 建议设置 |
|---|---|---|---|
| 本地客户端 | 存储 / 相册 | 上传文件到云端实例 | 按需开启,传完就关 |
| 本地客户端 | 通知 | 接收云端消息提醒 | 可以开启 |
| 本地客户端 | 麦克风 | 语音输入、通话 | 不使用时关闭 |
| 本地客户端 | 位置信息 | 大多数功能并不需要 | 建议关闭 |
| 云端实例内 | 通讯录 / 短信 | 少数应用的绑定逻辑 | 默认拒绝,确认后再给 |
| 云端实例内 | 存储 | 应用自身的数据读写 | 可以开启 |
还有两个容易忽略的细节:一个是剪贴板,本地复制的密码、验证码有可能被同步进云端应用,敏感内容建议手动输入;另一个是自动登录,图省事勾上以后,账号的凭证就长期挂在实例里,公用或临时实例上尽量不要勾。
数据隔离:分清哪份数据存在哪
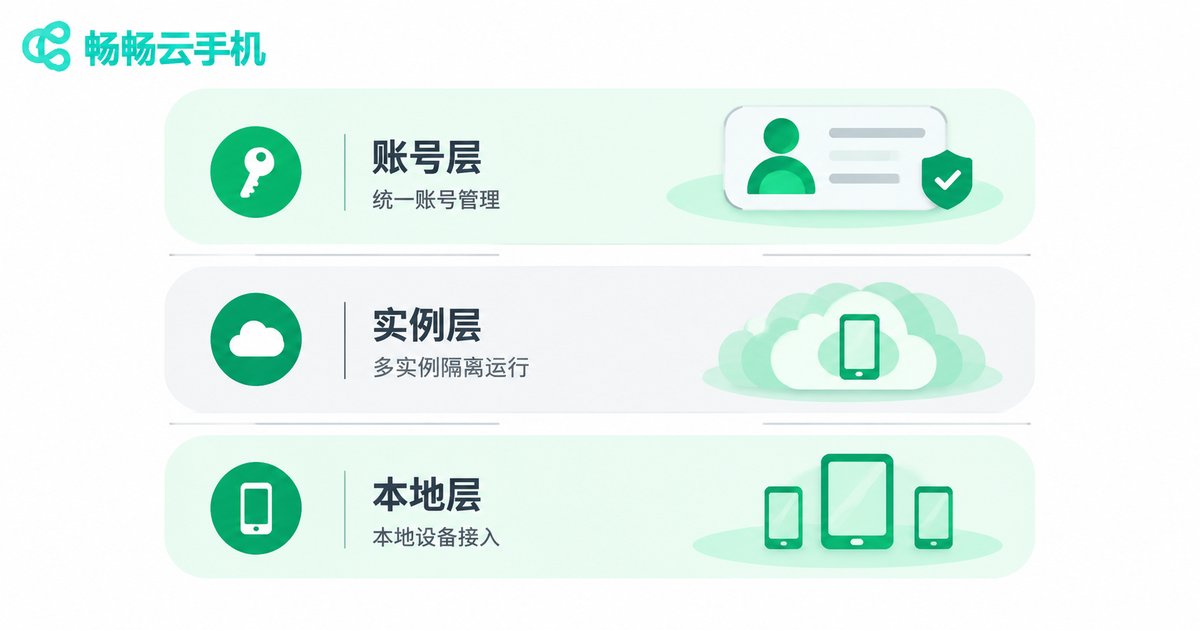
数据隔离听起来很技术,其实核心就是三个问题:数据存在哪、谁能访问、删除后是否真的消失。用云手机时,可以把数据分成三层来看。
- 账号层:登录凭证、绑定信息、订阅状态。这一层属于你的账号资产,和用哪台实例无关。
- 云端实例层:你安装的应用、应用产生的数据、运行过程中的缓存。这些都留在云端实例里,不会自动回流到本地设备。
- 本地设备层:客户端自身的缓存、你在本地保存的截图、下载到手机的文件。
判断隔离做得好不好,看两点就够了:不同实例之间是否互相可见,本地与云端之间是否边界清晰。第一点决定了你会不会在多账号场景下串号;第二点决定了关掉客户端之后,本地还留不留痕迹。
一个实用习惯是一个实例只做一件事。把工作账号、日常账号、测试用应用分别放进不同实例,比全部堆在一个实例里安全得多。这样即使某个实例出了状况,影响范围也是可控的,关掉重建的成本也很低。
另外要记住:云端实例不是备份盘。删除实例、重置实例通常意味着实例内的数据一并清除,重要的东西该在本地或自己的存储里留一份。
使用边界:适合做什么,不适合做什么
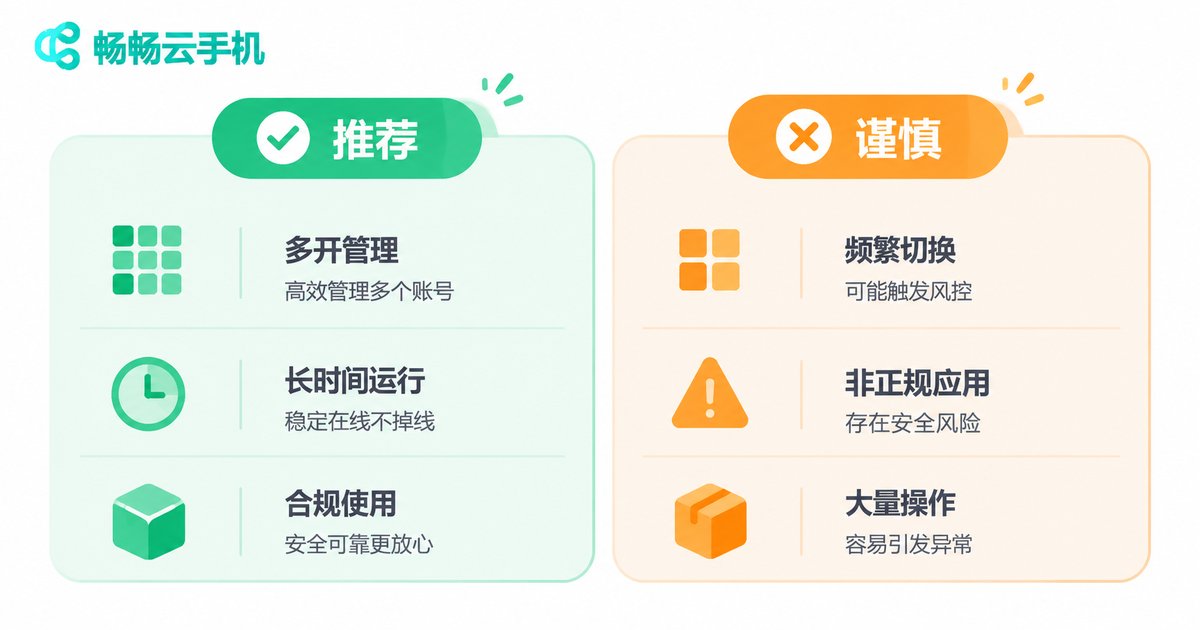
云手机不是万能的,也不是所有场景都该往里放。把边界想清楚,比堆一堆安全设置更有效。
| 场景 | 是否推荐 | 说明 |
|---|---|---|
| 多账号运营、内容发布 | 推荐 | 实例之间相互独立,切换成本低 |
| 长时间挂机类任务 | 推荐 | 不占用本地电量和存储,本机关机也不影响 |
| 临时体验不熟悉的应用 | 推荐 | 试完直接重置实例,本地不留安装包和残留数据 |
| 跨设备继续同一份工作 | 推荐 | 换设备登录即可继续,减少文件来回传 |
| 存放唯一一份重要资料 | 不推荐 | 实例不是长期存储,重置即丢失 |
| 登录大额资金相关账户 | 谨慎 | 先确认服务方的安全机制,再决定是否使用 |
| 在公用或共享实例上处理机密 | 不推荐 | 实例可能被他人接触,边界不可控 |
| 绕过平台规则的操作 | 禁止 | 违反服务条款,风险由使用者自己承担 |
还有一条常被忽视的边界是账号责任。云手机提供的是运行环境,账号里发生的行为仍然由账号使用者负责。所以别把实例借给别人,也别在实例里登录来路不明的账号。
怎么挑一台把边界讲清楚的云手机
隐私做得好的云手机,通常有几个共同点:实例相互独立、账号体系清晰、设备状态可查、删除与重置的规则写明。挑选时不必被各种名词绕晕,直接看三件事就行。
- 是不是独立实例:每个实例有自己的运行空间,互不干扰,这是隔离的基础。
- 账号和设备是否可管理:能不能看清单个账号下有哪些实例、什么状态、什么时候创建。
- 规则是否透明:数据保留多久、重置后如何处理、权限怎么授权,这些在文档里说得清不清楚。
畅畅云手机(ccloudphone)提供云端独立运行环境,实例之间相互隔离,账号与设备状态在控制台中可以查看和管理,具体的配置、价格与功能说明请以官网页面为准。对隐私敏感的用户,建议先按上面的自查清单关掉不必要的授权,再开始使用。
上手后的隐私自查清单
拿到云手机后,花十分钟按这份清单过一遍,能避掉大部分低级风险。
- 关掉本地客户端的位置权限,只保留确实需要的存储和通知。
- 逐个检查云端实例里应用的权限,通讯录、短信默认拒绝。
- 敏感密码和验证码手动输入,不要依赖剪贴板同步。
- 公共或临时实例上不勾选自动登录,用完退出账号。
- 一个实例只做一件事,工作和个人分开。
- 重要文件在本地或自有存储中另存一份,不把云实例当唯一存放地。
- 不借用、不出借实例,账号自己用。
常见问题
Q:云手机会读取我本地手机里的照片和通讯录吗?
这取决于你给本地客户端授了哪些权限。不授权存储和相册,客户端就读取不到;已授权的可以随时在系统设置里撤回。建议只在上传文件的当下开启。
Q:关掉客户端后,云端实例里的数据会消失吗?
通常不会。关闭客户端只是断开连接,实例仍在云端运行,数据依然保留在实例中。真正清除数据一般需要主动删除或重置实例,具体规则以服务方的说明为准。
Q:不同实例之间的数据会互相串吗?
独立实例的设计目的就是避免这种情况。判断标准很简单:在实例 A 里安装的应用和数据,在实例 B 里是否可见。选择时优先选明确说明实例相互隔离的服务。
Q:用云手机就等于更安全吗?
不等于。云手机改变的是数据的存放位置和运行方式,真正的安全来自三件事:权限少给、实例分开、敏感操作不图省事。工具只是工具,习惯才是关键。
Q:什么情况下我不该用云手机?
需要长期保存唯一一份重要资料、需要处理高价值账户且尚未确认安全机制、以及任何违反平台规则的操作,都不适合放到云手机上。想清楚边界再用,比事后补救划算。


