

云手机PlayIntegrity过不了怎么办:从镜像认证到硬件attestation的排查思路
为什么云手机容易在Play Integrity上翻车
如果你在云手机里打开银行、游戏或者支付类App,突然弹出“设备未通过安全校验”“环境异常”之类的提示,大概率就是Play Integrity验证没有通过。Play Integrity是Google提供的一套设备完整性检测接口,App开发者用它来判断当前设备是不是一台可信的正版安卓设备,再决定要不要放行登录、支付或游戏对局。
问题在于,云手机本质上是跑在数据中心服务器上的安卓虚拟环境:系统镜像是定制的、引导状态和真机不同、也没有真正独立的硬件安全芯片。这些差异在Play Integrity的层层检测面前很容易暴露,于是“真机上好好的,搬到云手机就报错”成了很多用户的高频痛点。
先搞懂:Play Integrity到底在检查什么
排查之前,先要明白Play Integrity不是一场“过/不过”的单项考试,而是三个由低到高的判定级别:
| 判定级别 | 含义 | 检查重点 |
|---|---|---|
| MEETS_BASIC_INTEGRITY | 设备通过基本完整性检查 | 系统启动状态大致正常,没有被明显篡改 |
| MEETS_DEVICE_INTEGRITY | 设备是经过认证的正版安卓设备 | 系统镜像通过CTS认证、引导链完整、设备指纹在Google设备库中 |
| MEETS_STRONG_INTEGRITY | 硬件级完整性证明 | 密钥由真实硬件(TEE/安全芯片)签发,无法用软件伪造 |
大多数云手机翻车,卡在第二级MEETS_DEVICE_INTEGRITY;而要求最苛刻的第三级,因为涉及真实硬件,是所有云手机方案最难啃的部分。

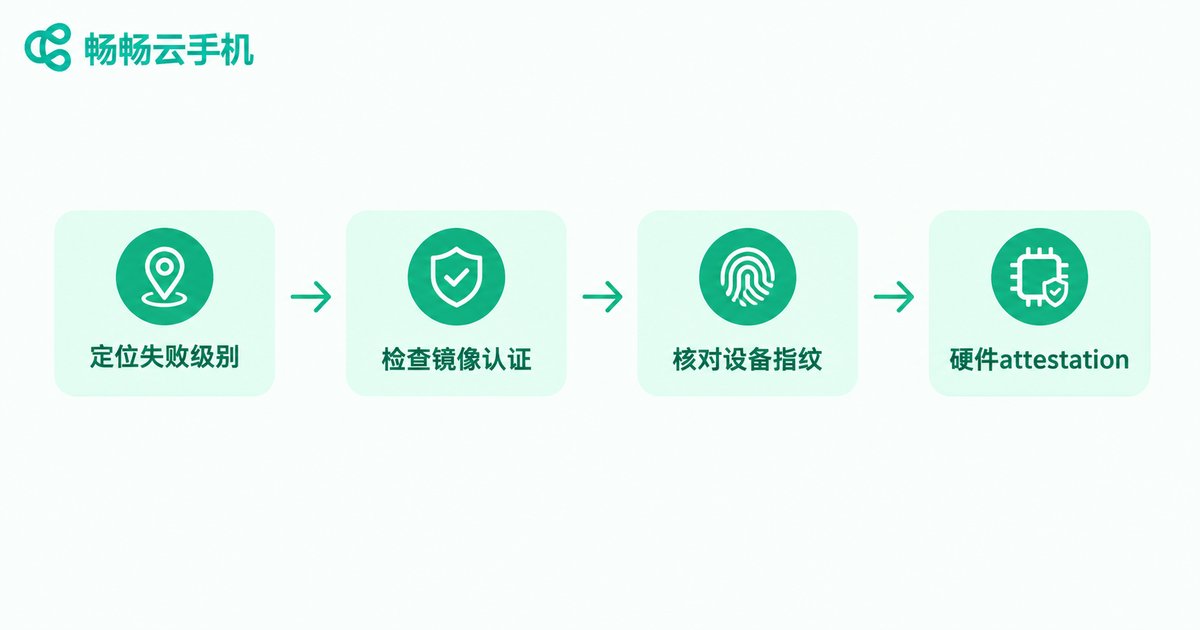
第一步:定位失败的是哪一层
盲目重装、反复重启意义不大,正确的做法是先确定到底是哪一级判定失败。开发者可以通过测试请求查看返回的判定字段;普通用户则可以观察App的报错表现,对照下表初步判断:
| 症状 | 可能缺失的判定 | 排查方向 |
|---|---|---|
| App能登录,但部分功能提示设备不安全 | MEETS_DEVICE_INTEGRITY | 镜像认证、设备指纹 |
| 直接提示环境异常,连基本校验都不过 | MEETS_BASIC_INTEGRITY | 系统镜像被改动、实例状态异常 |
| 银行类App要求硬件级安全校验 | MEETS_STRONG_INTEGRITY | 硬件attestation支持情况 |
记住这个顺序:先看是哪级失败,再决定往哪查,能省掉大量无效操作。
镜像认证层面:CTS与系统指纹是第一道坎
Play Integrity判定设备可信的重要依据之一,是系统镜像是否来自通过CTS认证的正式版本。云手机厂商为了批量部署,通常使用深度定制的安卓镜像,如果这个镜像的设备指纹没有进入Google的认证设备库,或者安全补丁级别长期不更新,MEETS_DEVICE_INTEGRITY就会失败。
这一层你可以检查的点包括:
系统指纹是否对应已认证机型:指纹信息混乱、指向不存在的机型,是定制镜像的常见问题;
安全补丁级别是否过期:补丁太旧会被判定为高风险设备;
镜像版本是否还在维护:长期不更新的镜像,随着Google判定策略收紧,通过率会持续下滑。
这些都是服务商侧的问题,用户自己很难修复——这也是为什么选云手机时,镜像维护能力比参数表上的数字更重要。
设备指纹与注册状态:被忽视的第二道坎
即使镜像本身没问题,还有两个常见的坑:
一是设备参数一致性。Play Integrity会结合设备型号、系统版本等信息做交叉校验,如果云手机实例的参数互相矛盾(比如型号和系统版本对不上),容易被判为异常设备。
二是批量设备的风控。大量云手机实例使用相同指纹并发请求,可能触发Google的风控策略,导致原本能过的判定突然失效。这种情况下,换一台实例或换一个机房节点,有时就能恢复。
硬件attestation:最难啃的第三道坎
MEETS_STRONG_INTEGRITY要求密钥由真实硬件的可信执行环境签发,验证链直接绑定到物理芯片,软件层面几乎无法伪造。而云手机运行在服务器虚拟化环境里,没有每台设备独立的硬件安全芯片,只能靠虚拟化技术模拟,模拟出来的验证链在严格校验的App面前,通过率天然受限。
换句话说:这一层不是靠用户调参数能解决的,它取决于服务商的底层架构。如果你的App明确要求硬件级校验,务必先向服务商确认支持情况,最好小规模实测后再投入使用。
普通用户排查清单:按顺序做,别乱试
把上面的思路整理成一份可执行的清单:
1. 确认失败级别:根据App报错对照前文表格,判断缺的是哪一级判定;
2. 重启云手机实例:排除临时性的实例状态异常;
3. 更新客户端与镜像:把云手机客户端和实例系统都升到最新版本;
4. 检查Google服务框架:确认Play服务为最新版本,必要时清除其缓存后重新登录账号;
5. 更换实例或线路:怀疑触发风控时,换一台实例或切换机房节点测试;
6. 联系服务商:以上都无效,说明问题出在镜像或架构层,直接找服务商处理。
特别提醒:不要在云手机实例里自行刷机、root或安装来路不明的修改工具,这些操作会破坏引导链状态,让原本能过的判定直接失败。
选对服务商,比反复折腾更有效
从镜像认证到硬件attestation,排查到最后你会发现:云手机能不能过Play Integrity,七分取决于服务商的底层能力——镜像是否持续通过认证并更新、设备指纹管理是否规范、架构能否支撑更高级别的校验。
如果你正在寻找对这类问题更友好的云手机服务,可以了解一下畅畅云手机(ccloudphone)。它的系统镜像由官方统一维护和更新,遇到认证相关问题可以联系官方客服协助排查,避免自己盲目折腾把环境越改越乱。具体功能和支持情况建议以官网信息为准,也可以先小规模实测再决定。
常见问题
Q: 云手机Play Integrity验证失败是永久的吗?
不一定。很多失败是镜像过期、实例状态异常或触发风控造成的,更新镜像、重启或更换实例后就能恢复。但如果是底层架构不支持所需级别,则需要服务商侧解决。
Q: 为什么同一个云手机,有的App能过验证,有的不能?
因为不同App调用的判定级别不同。有的只检查基本完整性,有的要求设备级甚至硬件级校验,要求越高,对云手机环境的考验越大。
Q: MEETS_BASIC_INTEGRITY过了,但MEETS_DEVICE_INTEGRITY没过,怎么办?
重点排查镜像认证和设备指纹:确认镜像版本是否最新、设备指纹是否对应已认证机型,然后把问题反馈给服务商处理。
Q: 我能自己给云手机“修复”硬件attestation吗?
基本不能。硬件级验证依赖真实芯片的信任链,属于底层架构问题,用户侧的修改工具不仅无效,还可能让判定结果进一步恶化。
Q: 畅畅云手机能保证所有App都通过Play Integrity吗?
无法绝对保证,因为最终判定由Google和各App的策略决定。建议先明确你需要通过的判定级别,再联系畅畅云手机客服确认支持情况,实测无误后再正式投入使用。


