
云手机ADB和Root权限开放了,为什么Play Integrity还是过不去?
先说结论:Root 权限 ≠ 通过 Play Integrity
不少朋友拿到云手机后的第一件事,就是确认 ADB 和 Root 权限有没有开放,仿佛权限全开就等于“想过什么检测都行”。然后兴冲冲地跑了一次 Play Integrity 检测,结果 MEETS_DEVICE_INTEGRITY 那一栏还是红的,顿时怀疑人生:权限都给我了,怎么还是过不去?
其实这很正常,因为 Play Integrity 的判定权不在你的设备手里,而在 Google 的服务器手里。ADB 和 Root 解决的是“你能对设备做什么”,而 Play Integrity 回答的是“Google 认不认这台设备”。这是两个完全不同的问题,下面我们把它一层层拆开讲清楚。
Play Integrity 到底在检查什么?
Play Integrity API 是 Google 推出的设备完整性校验机制,帮助应用判断“当前运行环境是否真实可信”。它由三个等级组成,等级越高,要求越严格:
| 校验等级 | 含义 | 典型要求 |
|---|---|---|
| MEETS_BASIC_INTEGRITY | 设备环境基本可信 | 系统未被明显篡改 |
| MEETS_DEVICE_INTEGRITY | 真实认证的 Android 设备 | GMS 认证、通过 CTS 兼容性测试 |
| MEETS_STRONG_INTEGRITY | 具备硬件级安全证明 | 硬件信任根(TEE / StrongBox)支持 |
关键在于:这些结论是 设备上传证明材料、由 Google 服务器核验 后给出的。也就是说,哪怕你在本地把系统改得“天衣无缝”,只要上传的证明材料不符合 Google 的预期,结论照样是“不通过”。
为什么开了 ADB 和 Root,反而可能“帮倒忙”?
更让人意外的是,Root 状态本身就会产生一堆新的检测信号:
1. 解锁的 Bootloader 状态。Root 通常伴随引导加载程序解锁,而“未验证的启动状态”正是 Play Integrity 重点关注的信号之一。
2. 被修改的系统分区。su 文件、Magisk 之类的修改痕迹,会让“系统未被篡改”这一条变得难以自证。
3. 应用自身的叠加检测。很多应用在拿到 Play Integrity 结果后,还会再叠加一层自己的 Root、模拟器检测,两道关卡要同时通过。
所以,权限开放的真正价值在于:让你有能力去检查和调整设备参数,而不是“开了权限就自动过检”。把 ADB 和 Root 理解成“工具箱”,而不是“通行证”,很多困惑就迎刃而解了。
云手机过检的四大常见卡点
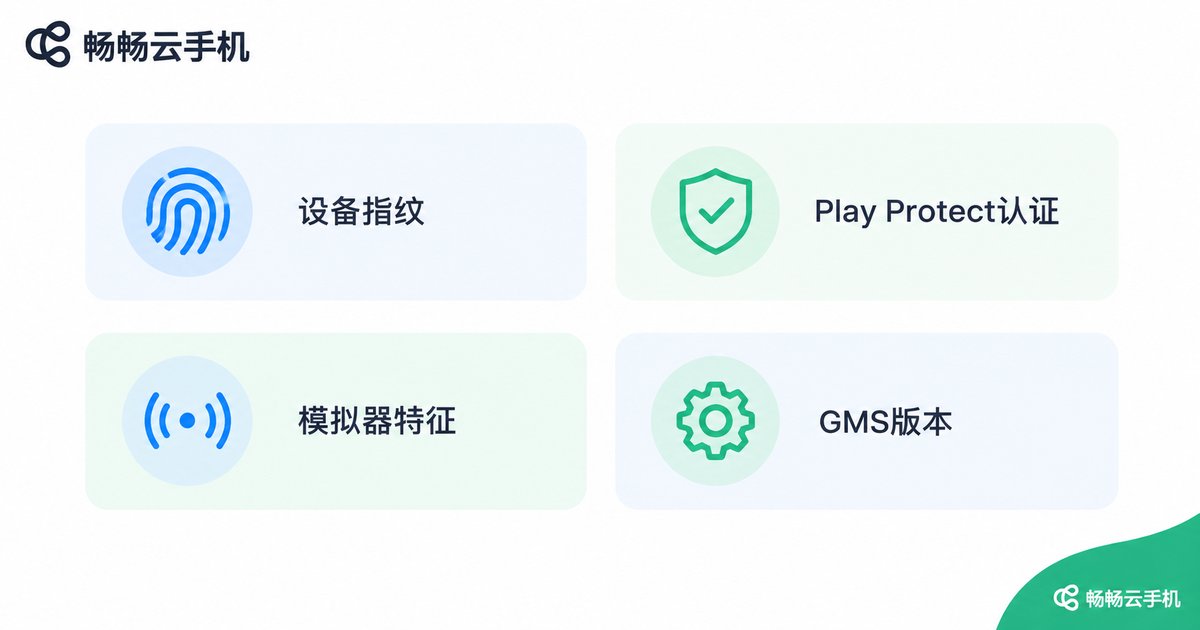
结合大量用户的实际反馈,云手机在 Play Integrity 上卡壳,基本逃不开下面四个原因:
卡点一:设备指纹(Build Fingerprint)未通过认证。Google 会核验设备的构建指纹是否来自通过 CTS 认证的机型,如果云手机的指纹是自定义拼凑的,很容易在这一步被拦下。
卡点二:Play Protect 认证状态异常。设备需要在 Google 完成注册认证。你可以在 Play 商店的“设置 → 关于 → Play Protect 认证”里查看状态,如果显示“未认证”,MEETS_DEVICE_INTEGRITY 基本无望。
卡点三:模拟器特征残留。传感器列表为空、缺少电池信息、基带异常等特征,都会让环境“看起来不像真机”。
卡点四:GMS 版本过旧或被改动。谷歌服务框架版本太旧、组件被精简或签名异常,也会导致证明材料通不过核验。
排查清单:五步定位问题
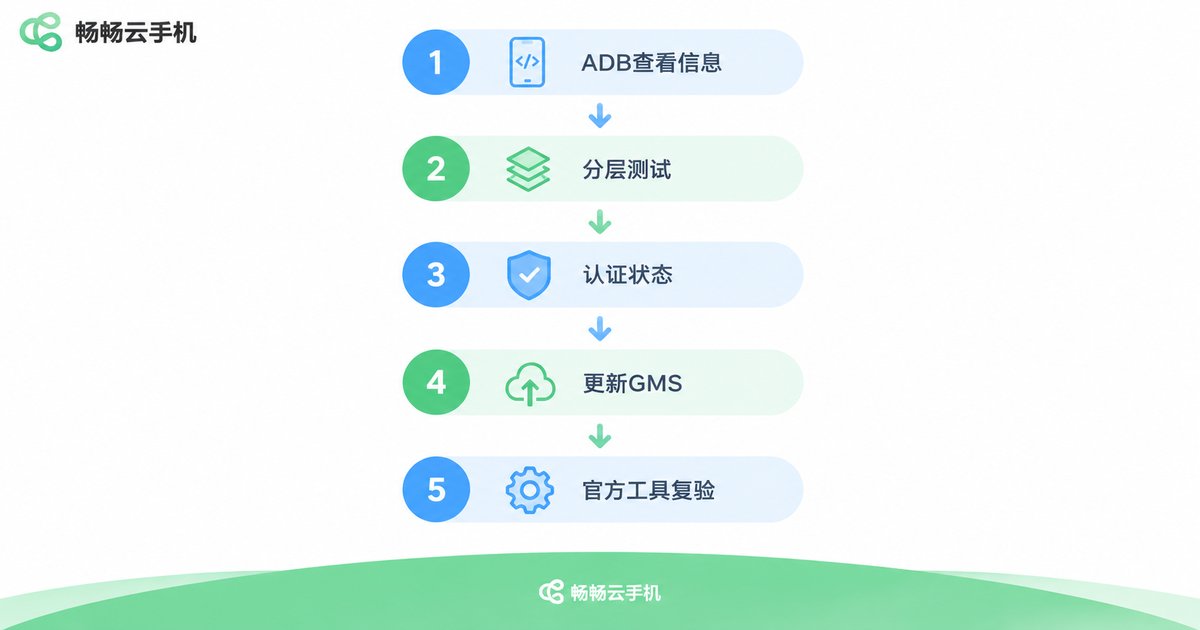
权限开放之后,你完全可以自己动手排查。按下面的顺序走一遍,大多数问题都能定位到具体环节:
第一步:用 ADB 确认设备基础信息。
# 查看设备构建指纹
adb shell getprop ro.build.fingerprint
# 查看启动验证状态(返回 green 表示已验证启动)
adb shell getprop ro.boot.verifiedbootstate
# 查看设备型号
adb shell getprop ro.product.model第二步:分层测试。先看 MEETS_BASIC_INTEGRITY 过没过,再看 MEETS_DEVICE_INTEGRITY,确定自己卡在哪一层,避免盲目乱改。
第三步:检查 Play Protect 认证状态。在 Play 商店设置里确认设备是否显示“已认证”。
第四步:更新谷歌服务框架。确保 GMS 核心组件为最新版本,没有被精简或替换。
第五步:用官方工具复验。Google 提供了 Play Integrity API 的官方测试应用,每改完一次配置就用它复测,结果最直观。
畅畅云手机:把“环境”这件事先做扎实
讲到这里你可能会问:选什么样的云手机,踩坑概率更小?我们的建议是:优先选择权限开放彻底、设备环境由平台统一维护的产品,比如 畅畅云手机(ccloudphone)。
它的思路很直接——把调试能力真正交给你:ADB 和 Root 权限开放,你可以随时连上设备查看指纹、核对系统属性、跑检测脚本;设备运行在云端,系统环境由平台统一维护更新,不用自己折腾模拟器镜像;同时支持多开管理,需要批量验证环境时效率也更高。
当然,也要说句实在话:任何云手机都无法承诺 100% 通过 Play Integrity,因为最终判定权在 Google 服务器手里,而且不同应用设置的校验等级也不同。正确的姿势是:先在小规模设备上实测目标应用的过检情况,确认满足需求后再放量使用,把风险和成本都控制在最小范围。
常见问题
Q:Root 之后 Play Integrity 是不是必然失败?
不是必然,但 Root 会引入解锁引导、系统修改等检测信号,通过难度确实会上升。能否通过取决于设备指纹、认证状态等整体环境,而不是单一的权限开关。
Q:MEETS_BASIC 过了,但 MEETS_DEVICE 不过,说明什么?
说明设备环境“基本可信”这一层没问题,卡在了认证层面。重点排查设备指纹是否来自认证机型、Play Protect 是否显示已认证、GMS 是否完整。
Q:畅畅云手机能保证通过 Play Integrity 吗?
任何负责任的服务商都不会做 100% 的承诺,因为判定权在 Google 手里。建议先开通少量设备,用目标应用实测过检情况,确认后再决定是否批量使用。
Q:自己搭模拟器和用云手机,哪个更容易过检?
自建模拟器需要自己解决镜像、指纹、GMS 等一整套问题,维护成本高;云手机的环境由平台统一调优维护,通常更接近真机状态,排查时也只需关注业务本身。
Q:Play Integrity 和以前的 SafetyNet 是什么关系?
Play Integrity 是 SafetyNet Attestation 的替代者,校验逻辑更严格、更依赖服务器端核验。老教程里“改个参数就过 SafetyNet”的思路,在 Play Integrity 时代基本行不通了。


