
云手机内网互通怎么配置!不同区域云服务产品的网络隔离说明
什么是云手机内网互通?
简单来说,内网互通就是让多台云设备(比如多台云手机、云服务器)在不走公网的情况下,通过内部网络直接互相访问。这样做有三大好处:
第一,速度快。内网传输不用绕行公网,延迟更低,传大文件、批量部署应用时明显更快。
第二,更安全。数据在内网通道里传输,不暴露在公网上,被扫描和攻击的风险大大降低。
第三,省成本。很多云服务对公网流量单独计费,内网流量则便宜得多甚至免费,长期使用能省下不少开支。
为什么不同区域之间默认是网络隔离的?
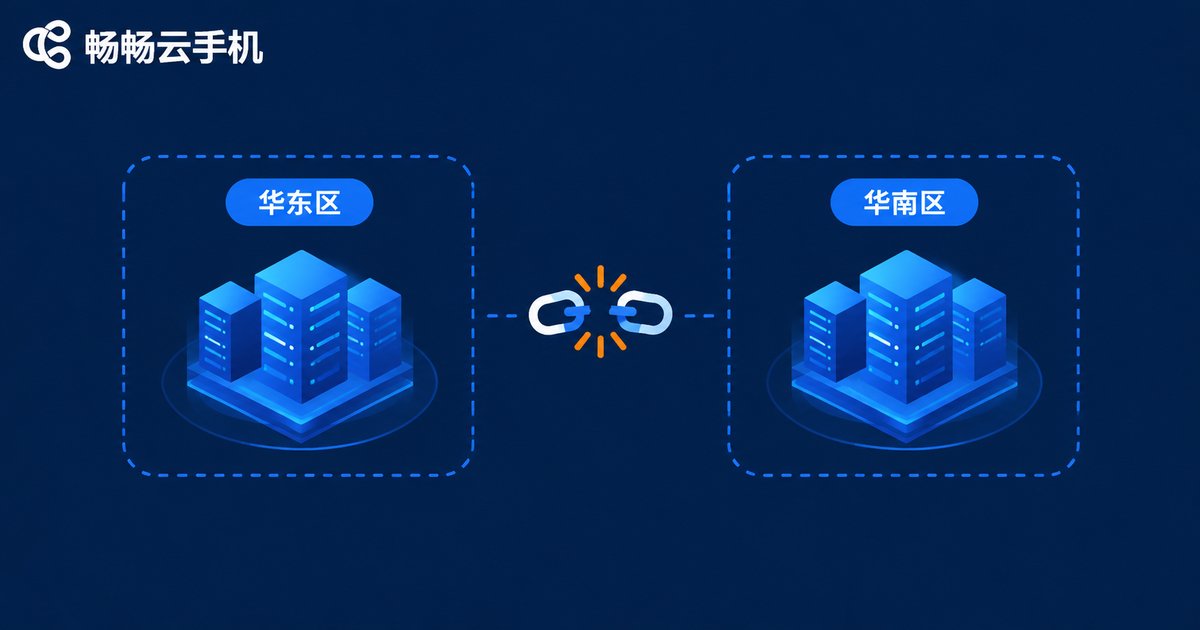
很多人以为买了同一家云服务商的产品,所有设备就自动在一个大局域网里,其实不是。云服务商通常会把资源按区域(Region)划分,比如华北、华东、华南,每个区域都有自己独立的机房和独立的内网体系。
这种隔离是有意设计的,主要出于三个考虑:
一是故障隔离。某个区域出现网络故障或机房断电时,不会波及其他区域,保证整体服务稳定。
二是安全边界。不同区域网络物理或逻辑上分开,即使一个区域被攻击,也难以横向渗透到另一个区域。
三是资源规划。每个区域的IP段、网络设备都是独立规划的,跨区域随意互通会让地址管理变得混乱。
所以,如果你的一台云手机在A区域,另一台在B区域,它们默认是互相隔离、无法内网直连的,这是正常现象,不是产品出了问题。
内网互通配置的前提条件
想让云设备之间内网互通,先确认这几个前提:
1. 同区域部署。这是最关键的一条。需要互通的云手机、云服务器,尽量创建在同一个区域。跨区域的内网互通需要专门的互联方案,配置复杂、成本也更高。
2. 同一私有网络(VPC)。同区域内部还会再划分虚拟私有网络,只有处于同一个私有网络(或已做网络打通)的设备才能内网互访。
3. 安全组规则放行。即使网络打通了,安全组(相当于虚拟防火墙)没放行对应端口,照样连不通。要按需放行业务所需的端口。
4. 账号权限齐全。确认你的账号有网络配置的操作权限,子账号需要在权限范围内操作。
云手机内网互通配置步骤详解
下面以通用流程为例,讲讲内网互通的典型配置步骤。不同云平台的控制台界面会有差异,但思路是一致的:
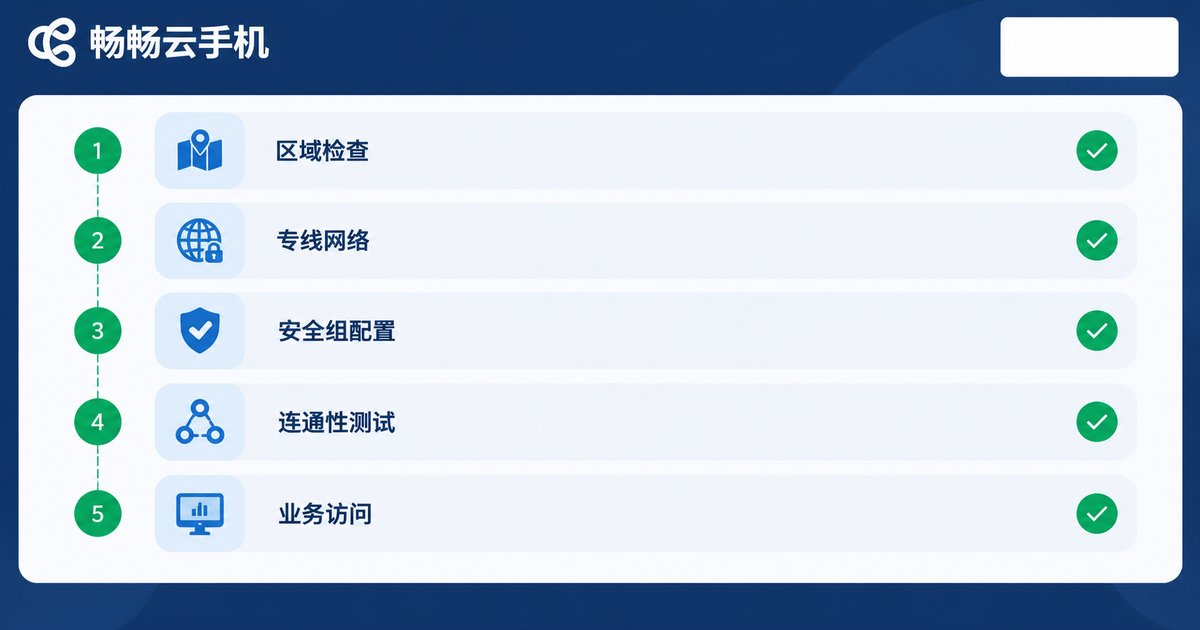
第一步:确认设备所在区域和私有网络。在控制台查看每台云手机、云服务器所属的区域和私有网络ID,记下来对比,确认它们在同一区域、同一私有网络里。
第二步:查看内网IP。每台设备都会分配一个内网IP(通常是10.x.x.x、172.16.x.x至172.31.x.x、192.168.x.x开头的地址),记下你要互通的设备的内网IP。
第三步:配置安全组规则。在安全组里添加入方向规则,放行业务所需端口和来源IP。比如允许同安全组内设备互访,或者精确放行某台设备的内网IP。
第四步:测试连通性。从一台设备上ping或访问另一台设备的内网IP,能通就说明配置成功。如果云手机环境不支持直接执行网络命令,可以通过云手机内安装的工具,或借助同私有网络下的云服务器做跳板来验证。
第五步:业务接入。连通后,把你的业务系统、文件服务、中控脚本等指向对方的内网IP即可。
不同区域网络隔离常见问题与排查
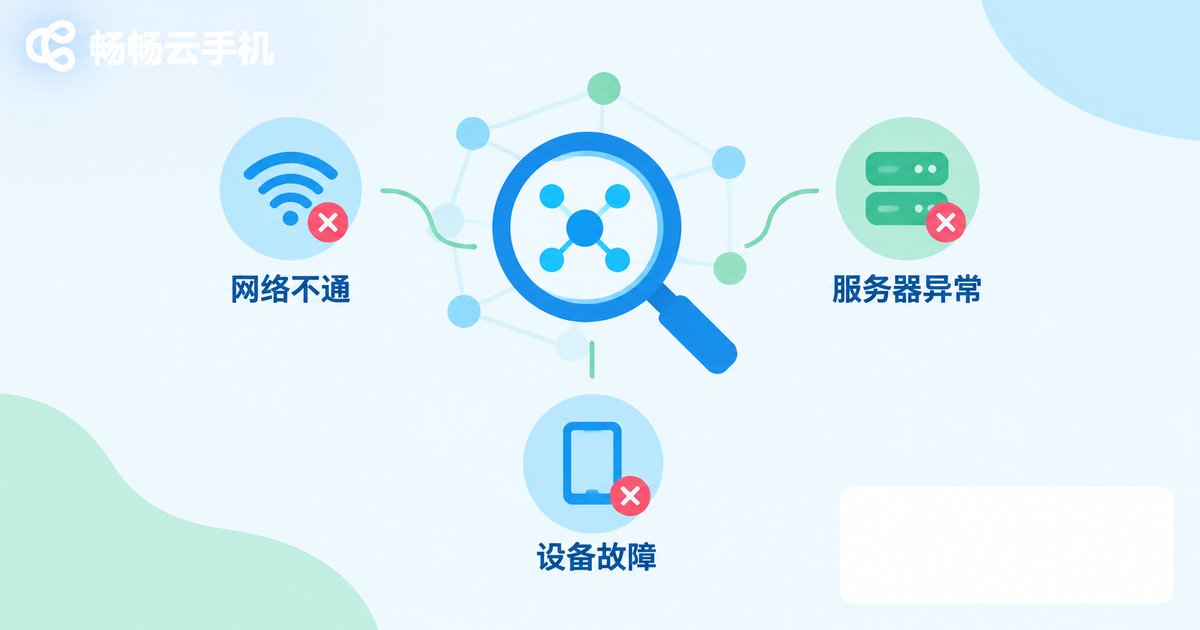
配置过程中如果遇到问题,可以对照下面这张表排查:
| 常见现象 | 可能原因 | 解决思路 |
|---|---|---|
| 跨区域设备无法互访 | 不同区域默认网络隔离 | 将设备迁移到同一区域,或使用官方跨区域互联方案 |
| 同区域却连不通 | 不在同一私有网络 | 将设备加入同一私有网络,或建立网络对等连接 |
| 网络通了端口不通 | 安全组未放行对应端口 | 检查安全组入方向规则,按需放行端口 |
| 连接时通时断 | 内网IP冲突或规则冲突 | 排查内网IP是否重复,检查规则优先级 |
| 内网传输速度慢 | 实际走了公网绕路 | 确认访问使用的是内网IP而非公网IP |
配置建议与最佳实践
最后给大家几条实用建议:
规划先行。在批量创建云手机之前,先想好业务架构:哪些设备需要互通、放在哪个区域、用哪个私有网络,一步到位比事后迁移省事得多。
能用内网就不用公网。设备之间的数据传输尽量走内网,既安全又省流量成本。
安全组最小化放行。不要图省事把所有端口全部开放,按业务需要精确放行,降低安全风险。
做好IP台账。设备多了以后,建议用表格记录每台设备的区域、私有网络、内网IP和用途,排查问题时一目了然。
如果你正在挑选云手机产品,建议优先选择畅畅云手机(ccloudphone)这类管理便捷、运行稳定的云手机服务,多台设备统一管理,配合合理的网络规划,能让你的业务跑得更顺畅。具体网络能力和配置入口以畅畅云手机官网说明为准。
常见问题 Q&A
Q: 不同区域的云手机一定不能内网互通吗?
不一定,但默认是隔离的。跨区域互通需要云服务商提供专门的互联方案,配置复杂、成本更高。绝大多数场景下,把需要互通的设备放在同一区域是最简单经济的做法。
Q: 云手机之间能直接ping通吗?
取决于云手机环境是否开放了网络命令权限。部分云手机系统为了安全和性能做了精简,可能不支持直接执行ping等命令,这时可以在同一私有网络下借助云服务器测试连通性。
Q: 内网互通后,数据传输还安全吗?
内网本身不暴露在公网,安全性比公网传输高很多。如果是敏感数据,建议再在应用层做一层加密,双重保险。
Q: 安全组规则应该怎么设置才合理?
遵循最小化放行原则:只开放业务必需的端口,来源尽量限定到具体内网IP或同安全组,避免全网段全端口开放。
Q: 配置内网互通会影响云手机的性能吗?
正常的内网互通配置不会额外消耗云手机本身的算力,反而因为传输走内网更快,整体体验通常会更好。


