
2026年云手机在线文档协作注意事项:权限与数据安全
为什么2026年越来越多团队在云手机里改文档
过去一年有个很明显的变化:文档不再只在电脑上打开。销售在客户现场用云手机填报价单,运营在地铁上审一段文案,外包同事拿着一台临时设备登录共享表格。云手机把“设备”变成了“入口”——同一份文档,可能同时被办公室的显示器、家里的笔记本和一台云手机打开。
方便的同时,风险也被放大了。云手机上的协作链路通常更长:设备端 → 云端实例 → 文档服务 → 存储。链路上任何一环权限没设对,一份内部方案就可能变成一个公开链接。下面几个点,是2026年最值得提前注意的。
权限:先分清“看得见”和“改得动”
很多团队出问题,不是因为被攻击,而是因为权限给多了。给外包一个“可编辑”链接,对方顺带能看到同目录下所有文件;给实习生一个“可管理”,结果他把共享文件夹的继承权限改了。
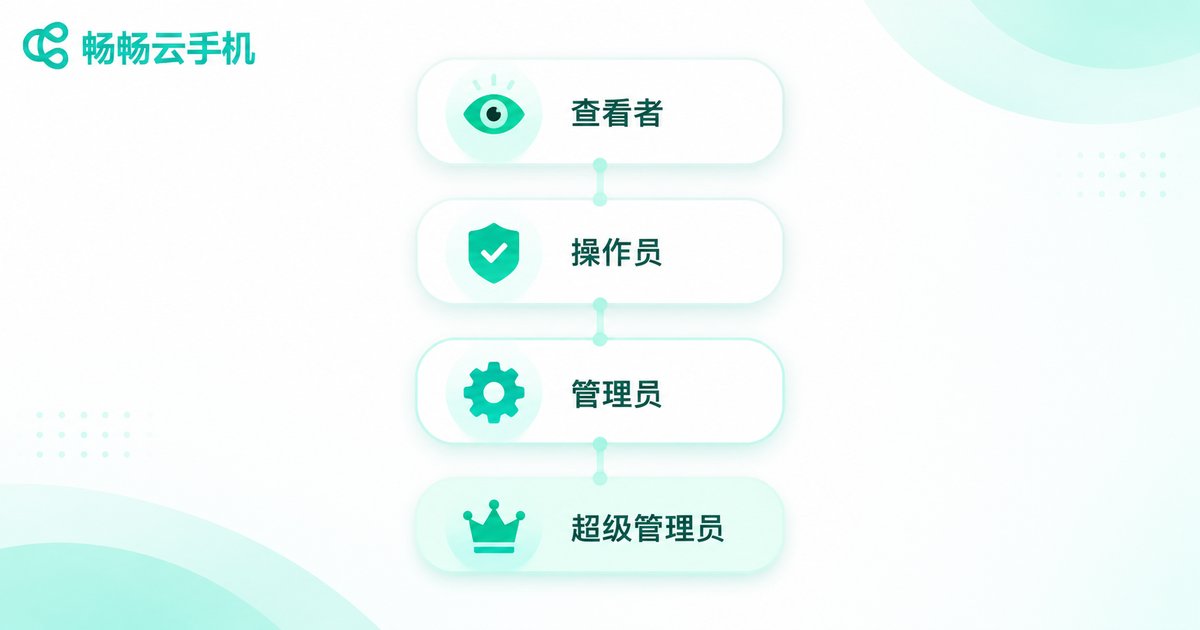
建议在协作开始前,先把角色分清楚:
| 角色 | 适合谁 | 建议权限 | 常见误区 |
|---|---|---|---|
| 查看者 | 外部客户、临时评审 | 仅查看,关闭下载与复制 | 把“可评论”当成“只读” |
| 评论者 | 需要反馈但不改内容的人 | 可评论、可提建议 | 忘记关掉“可导出” |
| 编辑者 | 核心项目成员 | 可编辑,不可再分享 | 默认继承上级目录权限 |
| 管理员 | 1 至 2 名负责人 | 可改权限、可看记录 | 人手一份管理员账号 |
一个简单原则:权限跟着人走,不要跟着链接走。能用“指定人共享”就别用“任何人可访问的链接”,尤其别把链接直接发在群里。项目结束时记得回收权限,很多泄露都发生在项目结束后的第三个月。
数据安全:四个容易被忽略的出口
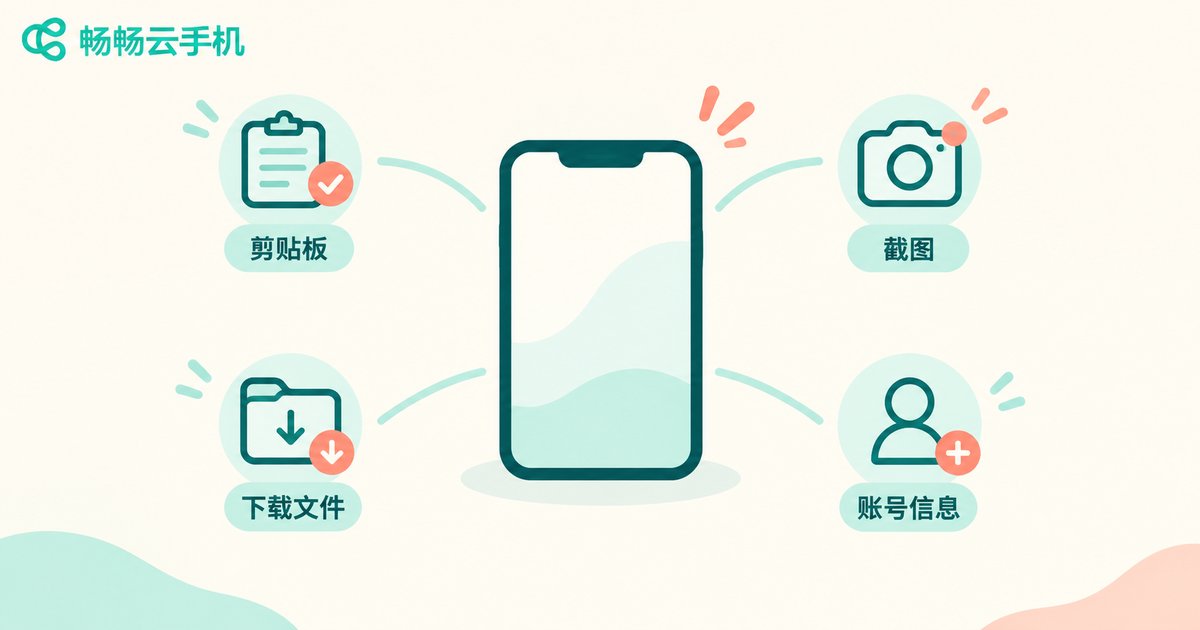
在云手机里办公,数据其实有几个很容易被忽视的出口,逐条检查会很有用。
1. 剪贴板。不少云手机默认双向同步剪贴板,你在本地复制的一段客户名单,会直接出现在云端,反之亦然。处理敏感内容时,建议关闭剪贴板同步。
2. 截屏与录屏。截图本身没错,错的是截图进了聊天软件。团队可以约定:涉及客户信息、合同金额的页面禁止外发截图。
3. 下载目录。云手机下载的文件会留在云端实例里。如果实例被多人共用,下一个登录的人可能直接看到。建议使用独立实例,或协作结束后清理下载目录。
4. 账号本身。共享账号是最常见的漏洞。每人一个账号,才能让“谁改了什么”有据可查,出问题时也追得回来。
一份十分钟能落地的协作清单
把上面的内容收成一张清单,每次开新项目照着走一遍:
· 先定文档密级:公开 / 内部 / 敏感
· 按角色分配权限,不用“任何人可编辑”
· 关闭不必要的剪贴板同步与自动下载
· 敏感文档开启水印与访问记录
· 项目结束后 24 小时内回收权限
· 每月检查一次共享目录里还有谁
这些动作加起来不超过十分钟,但能挡掉大部分低级事故。安全不是靠一次大改造,而是靠一串小习惯。
云手机在协作里扮演什么角色
云手机不是文档系统,它是访问入口。真正决定安全的是文档服务自身的权限体系,以及你给这台云手机配了什么策略。
畅畅云手机提供独立的云端设备实例,账号与实例可以做到一一对应,适合需要多人轮班使用同一套业务系统的团队;配合文档服务自身的权限设置,就能实现“设备是共享的,账号和数据是分开的”。在正式投入使用前,建议先确认三件事:实例是否独立、剪贴板与下载策略是否可配置、账号能否做到一人一号。具体的设备规格与使用方式,以畅畅云手机官网的实际说明为准。
常见问题
Q:云手机里的文档默认就是安全的吗?
不是。云手机只负责提供访问环境,权限和数据策略需要你主动设置。默认设置通常偏方便,而不是偏严格。
Q:多人共用一个云手机实例,会不会互相看到文件?
如果共用一个实例且共用同一个登录账号,确实可能看到彼此下载的文件。更稳妥的做法是账号一人一号,或使用独立实例。
Q:关闭剪贴板同步会不会影响正常办公?
影响很小。多数协作场景里,文档内容都在云端直接编辑,剪贴板同步主要方便复制粘贴外部内容,而这恰恰是风险来源。
Q:外部客户要审稿,给什么权限最合适?
给查看或评论权限,同时关闭下载与导出。如果确实需要对方修改,用指定人共享的方式给编辑权限,并约定回收时间。


