
云手机批量管理API的鉴权机制:ApiKey泄露后如何快速止损
ApiKey:批量管理的“总开关”
当你需要同时操控成百上千台云手机——批量装应用、批量跑脚本、定时群控任务——逐台手动操作显然不现实。这时,开放API就成了效率的核心:程序拿着一个ApiKey,就能代替人工完成全部批量操作。但权限越集中,风险也越集中。ApiKey一旦泄露,等于把整批云手机的控制权拱手让人:设备可能被恶意群控、群组可能被批量改动,甚至产生意料之外的资源消耗。所以,搞懂鉴权机制、掌握泄露后的止损流程,是每个做批量运营的团队的必备功课。
批量管理API的鉴权机制:不止一层防线
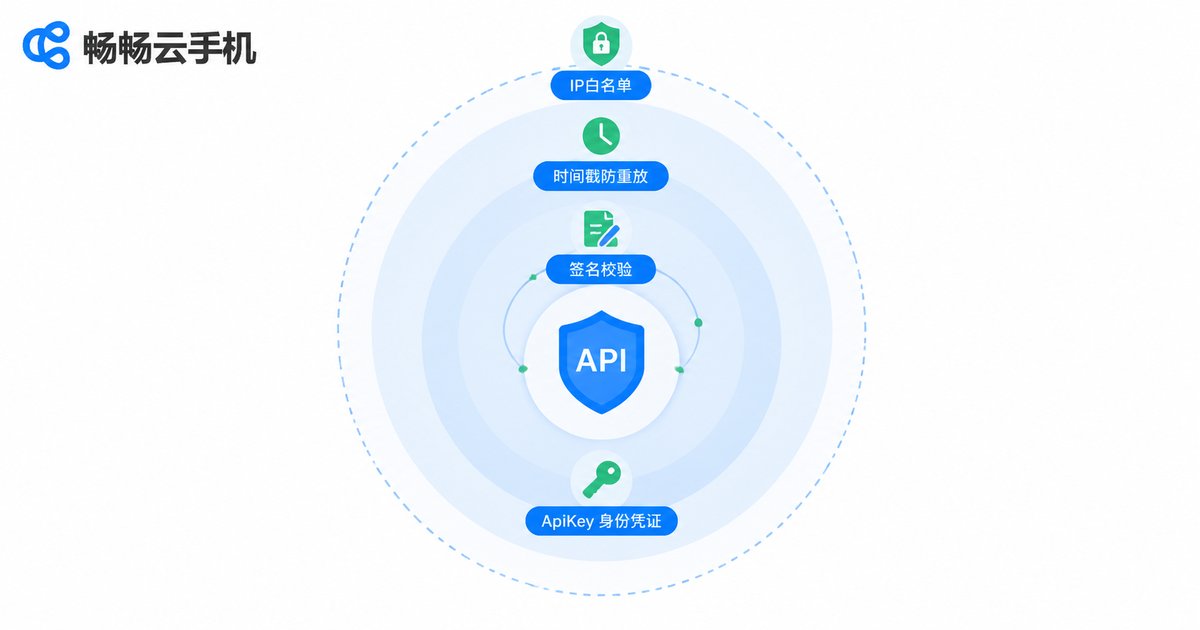
很多人以为API鉴权就是“带个密钥就行”,实际上主流云手机开放平台普遍采用多层校验的组合,任何一环不通过,请求都会被拒绝:
| 校验层 | 它做什么 | 对止损的意义 |
|---|---|---|
| ApiKey | 标识“谁在调用”,是身份凭证 | 泄露即暴露身份,必须第一时间重置 |
| 签名(Signature) | 用密钥对请求参数做加密运算,防止参数被篡改 | 只拿到ApiKey、没有签名密钥,也难以伪造合法请求 |
| 时间戳 | 限定请求的有效窗口,超时即拒绝 | 被截获的旧请求很快失效,可防重放攻击 |
| IP白名单 | 只允许指定服务器IP发起调用 | 即使密钥泄露,陌生IP也过不了这一关 |
这四层防线像同心圆一样层层包裹:外层是身份,内层是行为约束。理解了这一点,止损的核心思路就清晰了——快速让“身份”失效,同时收紧“行为”的边界。
密钥是怎么泄露的?五个高频场景
1. 代码仓库公开。把密钥硬编码在代码里提交到公开仓库,爬虫几小时内就能扫到。
2. 日志和截图外泄。调试时把完整请求(含密钥)贴进日志、发到群里或截进文档。
3. 客户端硬编码。把密钥写进App或前端页面,任何人反编译一下就能拿到。
4. 随意转交第三方。为了让“代运营”团队帮忙操作,直接把主密钥发过去,事后不回收。
5. 人员变动未交接。离职员工的本地配置、脚本里还留着能用的密钥。
泄露后的黄金一小时:四步快速止损
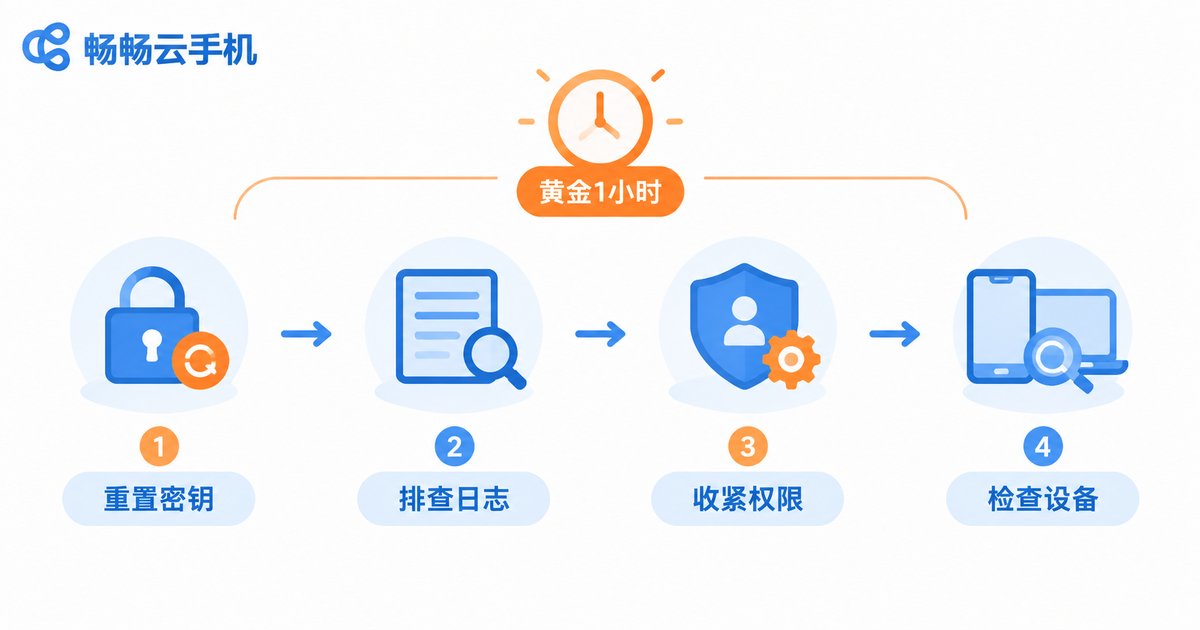
发现密钥泄露(或怀疑泄露)后不要慌,按下面四步走,大多数损失都可以避免:
第一步:立即重置ApiKey。登录开放平台控制台,作废旧密钥并生成新密钥。重置通常即时生效,旧密钥随即失效——这是止损中最关键的一步,永远排在第一位。
第二步:排查调用日志。在控制台查看API调用记录,重点看泄露时间窗口内的陌生IP、异常频次和没印象的接口调用,判断泄露范围:只是密钥外传,还是已经有实际操作发生。
第三步:收紧访问策略。给新密钥绑定IP白名单,只放行自己的服务器;如果平台支持子密钥或权限分组,按业务最小需要分配,不要一个密钥管所有设备。
第四步:全面检查设备状态。批量巡检云手机:有没有被安装陌生应用、有没有来历不明的群控任务、登录状态和账号资料有没有被改动。发现异常立即下线处理,并同步修改相关账号密码。
四步的顺序有讲究:先断权限(重置),再查痕迹(日志),再补短板(策略),最后清现场(设备)。跳过第一步直接去查日志,等于一边排查一边继续放任风险。
日常防泄露:把风险挡在发生之前
密钥不进代码。用环境变量或配置中心管理密钥,代码仓库里只留占位符,并把本地配置文件加入.gitignore。
最小权限原则。不同业务线用不同密钥,测试和生产密钥分开,出问题时影响面可控。
定期轮换。把“换密钥”当成例行维护,比如每季度一次,别等泄露了才想起这回事。
开启监控告警。盯紧调用量曲线,深夜突然暴涨的调用往往就是第一信号;IP白名单能开就常开。
对外协作用独立凭证。给第三方团队单独生成可随时作废的密钥,合作结束立即重置。
选对平台,预案就成功了一半
密钥安全从来不只是使用者单方面的事,平台侧的鉴权设计同样关键。挑选云手机服务商时,建议重点考察三点:鉴权机制是否包含签名与时效校验、控制台能否随时重置密钥并查看调用日志、是否支持IP白名单等访问控制。以畅畅云手机(ccloudphone)为例,它把批量群控、多开管理作为核心能力,并配合开放API满足自动化批量操作需求,让团队既能享受批量管理的效率,也能通过密钥管理与访问控制把泄露风险压到最低。把“密钥泄露怎么办”写进团队应急预案,定期演练一遍重置流程,真出事时,你就能在黄金一小时内稳稳止损。
常见问题
Q:ApiKey泄露后,修改平台登录密码有用吗?
作用有限。ApiKey与登录密码是两套独立凭证,改密码不会让已泄露的ApiKey失效,正确做法是直接在控制台重置ApiKey。
Q:重置密钥会影响正在运行的批量任务吗?
会。旧密钥失效后,使用它的脚本会收到鉴权失败。建议提前把新密钥写入配置,重置后立即切换,并尽量选业务低峰期操作。
Q:把密钥交给第三方代运营团队安全吗?
比共享主账号好,但仍需谨慎:为对方单独生成密钥、绑定IP白名单、约定使用范围,合作结束后立即重置,并定期查看调用日志。
Q:服务器是动态IP,用不了IP白名单怎么办?
可以只对固定的出口服务器(如跳板机)做白名单,或选择支持网段配置的平台;至少要保证签名与时间戳校验开启,弥补动态IP带来的敞口。
Q:怎么第一时间发现密钥泄露?
盯住三个信号:调用量异常波动、日志里出现陌生IP、设备上出现自己没执行过的操作。开启告警通知,能把发现时间从“几天后”缩短到“几分钟内”。


