
云手机账号共享风险解析:团队使用时的权限与责任边界
为什么团队总在共用一个云手机账号?
很多团队刚接触云手机时,为了图省事,会把一个账号的登录方式直接发给所有成员:运营要用、客服要用、测试也要用。短期看确实方便——不用逐个开通、不用协调设备。但用得越久,问题越明显:谁改了设置没人知道,谁误删了应用找不到人,密码在群里传来传去,离职成员的权限也没人记得收回。
账号共享的本质问题,是把使用权和管理权混在了一起。当团队规模超过两三人,这种混用就会同时成为效率与安全的双重隐患。
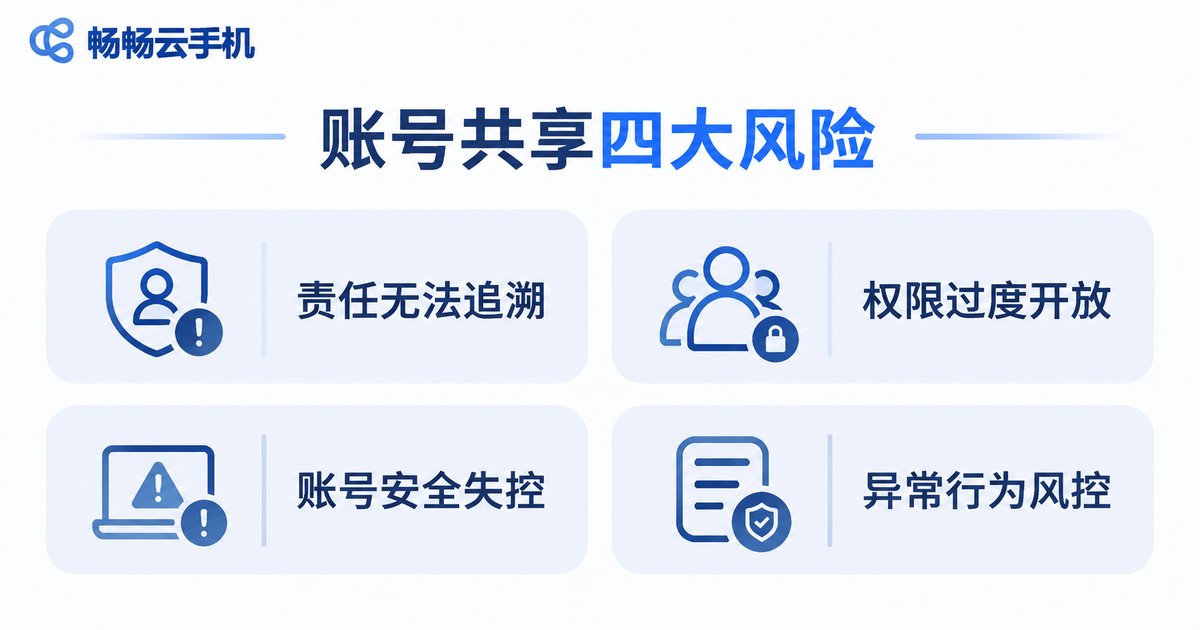
账号共享的四大典型风险
结合大量团队的真实使用情况,账号共享的风险主要集中在四个方面:
| 风险类型 | 常见表现 | 潜在后果 |
|---|---|---|
| 责任无法追溯 | 多人共用同一登录入口,操作不留名 | 出了问题互相推诿,难以定责 |
| 权限过度开放 | 所有成员都能操作所有设备 | 误操作、越权操作频发 |
| 账号安全失控 | 密码明文传播、多地频繁登录 | 账号被盗、设备内数据泄露 |
| 异常行为触发风控 | 同一账号被多人同时异地使用 | 影响业务连续性,严重时设备被限制 |
其中最容易被忽视的是责任追溯:平时感觉不到它的存在,一旦出现误操作或纠纷,团队才发现手里根本没有可依靠的证据链。
权限与责任边界:三个划分原则
化解这些风险的核心,不是简单禁止共享,而是把权限和责任划分清楚。可以参考以下三个原则:
原则一:按角色分权。管理员负责设备分配与账号安全,操作员只接触自己业务范围内的设备,观察者只看不动。谁拥有什么权限,白纸黑字写清楚。
原则二:按设备分组隔离。不同项目、不同客户的设备分开放置,成员只进入与自己相关的分组,避免一个人能碰到所有设备的局面。
原则三:责任到人、留痕可查。每台设备指定唯一责任人,重要操作前后有记录可查。出了问题,能在最短时间内定位到具体的人和环节。
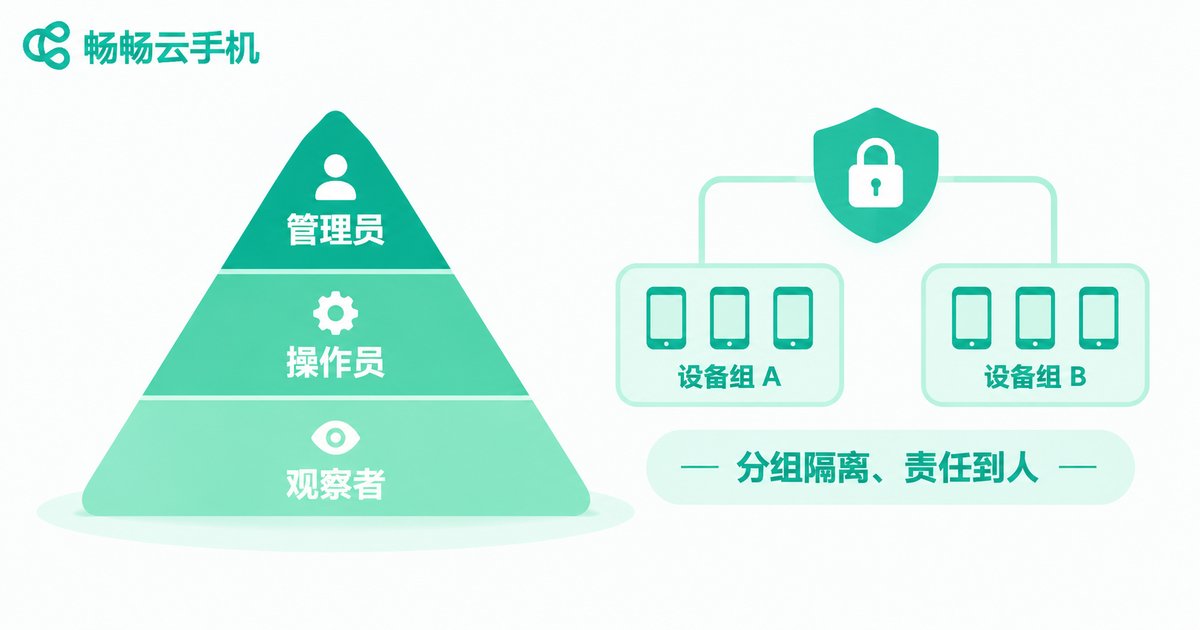
更稳妥的方案:独立设备加分组管理
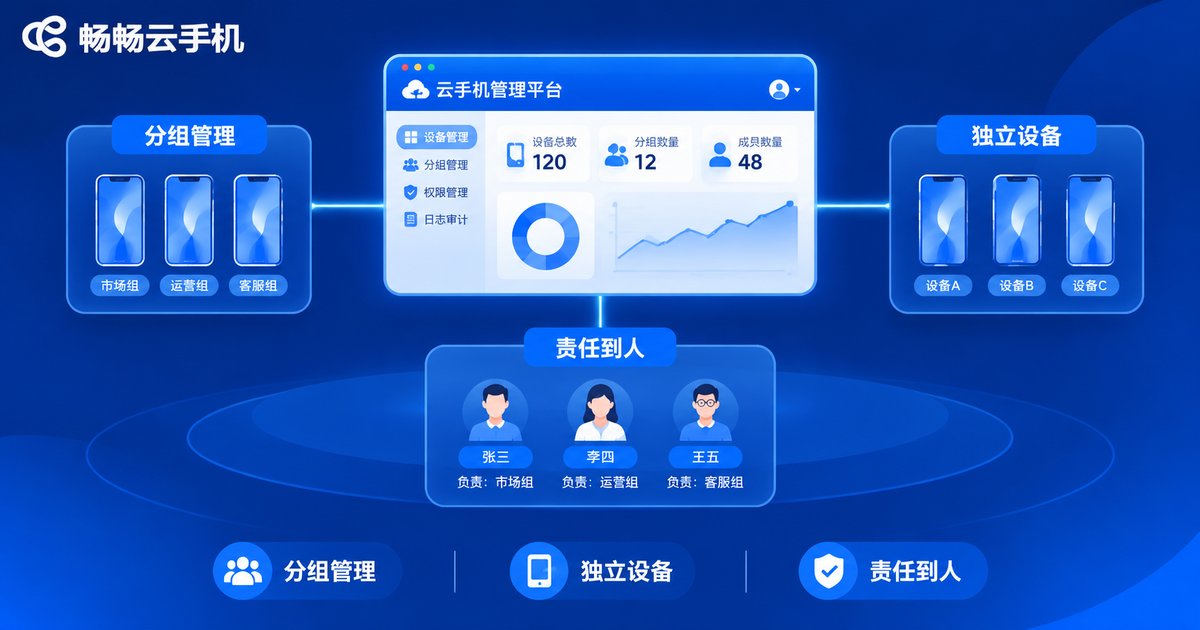
与其在一个账号里反复腾挪,不如让每位成员拥有独立的云端设备,再通过分组和授权机制统一管理。这样既保留团队协作的便利,又把风险隔离在最小范围内。
以畅畅云手机(ccloudphone)为例,团队可以把业务设备部署在云端,按项目或部门分组,成员各自操作自己的设备,管理员集中掌握整体状态。云端设备全天候在线,应用持续运行,不依赖任何成员的个人手机;人员变动时,交接的是设备,而不是账号密码。
在这种模式下,权限边界天然清晰:每个人的操作范围就是自己的设备,责任归属一目了然,账号密码也无需在群里传播。
落地清单:团队接入云手机前先做五件事
第一步:梳理业务场景,明确需要多少台设备、分配给哪些角色。
第二步:建立分组结构,按项目或客户划清设备归属。
第三步:明确管理员与操作员的权限清单,形成书面约定。
第四步:为每台设备指定责任人,重要变更须经管理员确认。
第五步:定期检查设备状态与成员权限,人员变动时及时调整。
把这五步做完,团队使用云手机的效率不会降低,反而会因为边界清晰而运转得更顺畅。
常见问题
Q:团队人数少,还有必要划分权限吗?
有必要。两三人的团队同样会出现误操作和责任不清的问题,提前划分边界的成本最低、效果最好。
Q:账号共享和独立设备,哪种更适合团队?
账号共享只适合极短期的临时使用;只要涉及多人长期协作,独立设备加分组管理都更安全、更可追溯。
Q:畅畅云手机适合团队使用吗?
适合。畅畅云手机(ccloudphone)支持在云端部署多台独立设备,可按团队需求分组管理,成员各自操作、管理员统一掌控,天然适配团队的权限与责任划分需求。
Q:成员离职时,设备和数据怎么处理?
设备部署在云端,离职交接只需由管理员收回设备并重新分配,业务数据保留在云端设备内,不会随个人设备流失。


